



Плохо изученная функция Android позволяет снять цифровой отпечаток

Плохо изученная функция Android позволяет снять цифровой отпечаток

Плохо изученная функция Android позволяет снять цифровой отпечаток

Исследователи проанализировали одну из функций мобильной операционной системы Android, о которой долгое время мало что было известно. Тем не менее, как считают эксперты, эти возможности могут угрожать конфиденциальности пользователей.

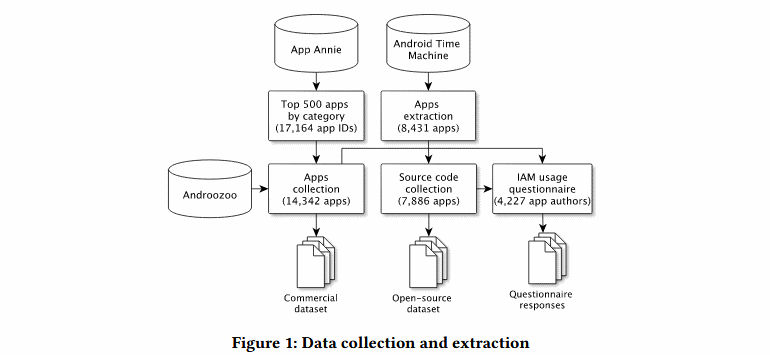
В исследовании отмечается, что сегодня всё больше Android-приложений используют IAM (Installed Application Methods) — набор API системы Android, позволяющий разработчикам получить список установленных на устройстве приложений.

Изначально Google создал эти вызовы API, чтобы девелоперы могли выявить несовместимость приложений. Однако в отчёте (PDF) экспертов высказывается предположение, что IAM также можно использовать для снятия цифрового отпечатка или отслеживания пользователя.

В частности, опасность заключается в том, что рекламодатели могут вычислить интересы пользователя и его личные предпочтения. Более того, проанализировав список установленных приложений, можно определить пол, родной язык, религиозные предпочтения и прочую похожую информацию.

Ещё один неприятный нюанс — себя нельзя защитить от подобных техник снятия цифрового отпечатка, поскольку IAM в процессе работы не спрашивает разрешения пользователя.

Интересно также, что приложение может осуществлять вызовы IAM без ведома самого разработчика. Таким образом, если, например, программа содержит рекламную библиотеку, вызовы API IAM будут осуществляться от её лица, а создатель софта даже не будет в курсе этого.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru