



Microsoft хочет полностью избавиться от офлайн-аккаунтов в Windows 10

Microsoft хочет полностью избавиться от офлайн-аккаунтов в Windows 10

Microsoft хочет полностью избавиться от офлайн-аккаунтов в Windows 10

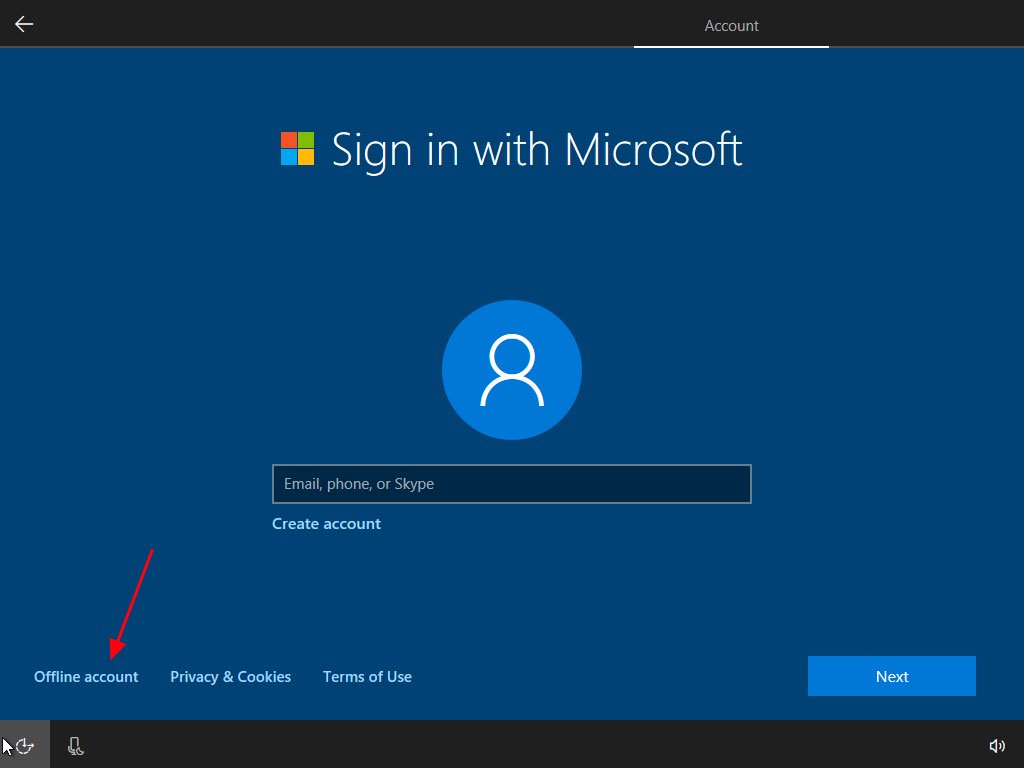
Чем дальше, тем очевиднее желание Microsoft избавиться от локальных аккаунтов пользователей Windows 10. Корпорация хочет сделать облачный Microsoft-аккаунт единственный опцией.

Если вы владелец компьютера на Windows 10, вам должно быть хорошо известно, что при первом запуске и настройке система предлагает создать учётную запись.

При этом у пользователей раньше был выбор — создать локальный аккаунт (офлайн) или Microsoft-аккаунт.

Локальная учётная запись привязана к конкретному устройству, из-за чего вы не сможете использовать её на другом компьютере. Также офлайн-аккаунт не связан с облачными сервисами OneDrive, Microsoft Store и не требует адрес электронной почты для активации.

А вот аккаунт Microsoft работает совсем иначе: для аутентификации используется имейл, учётная запись привязывается к самой Windows 10 (не к устройству), объединяются все облачные сервисы вроде Office, Outlook, OneDrive Xbox и так далее.

С выпуском Windows 10 1903 Microsoft поменяла принцип настройки системы — пользователи теперь не могут создавать офлайн-аккаунт при первом запуске ОС. Корпорация из Редмонда продолжает навязывать такой подход, недавно локальной учётной записи лишились пользователи из Индии и Германии.

Единственный на сегодняшний день способ создать аккаунт без привязки к облачным серверам Microsoft — отключить компьютер от Сети.

Бесспорно, облачный Microsoft-аккаунт имеет свои преимущества. Благодаря ему все ваши настройки и функциональные возможности объединены под одной учётной записью. Но также не стоит забывать, что это отличный способ собрать ваши данные при использовании облачных сервисов.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru