


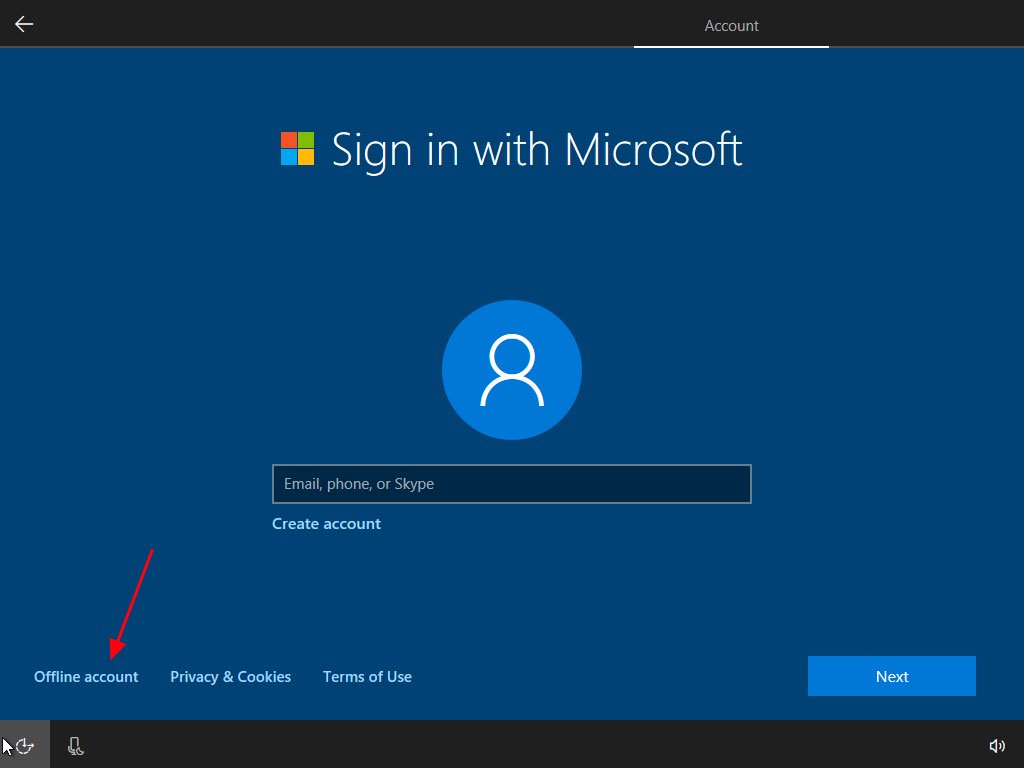

Microsoft хочет полностью избавиться от офлайн-аккаунтов в Windows 10

Microsoft хочет полностью избавиться от офлайн-аккаунтов в Windows 10

Microsoft хочет полностью избавиться от офлайн-аккаунтов в Windows 10

Чем дальше, тем очевиднее желание Microsoft избавиться от локальных аккаунтов пользователей Windows 10. Корпорация хочет сделать облачный Microsoft-аккаунт единственный опцией.

Если вы владелец компьютера на Windows 10, вам должно быть хорошо известно, что при первом запуске и настройке система предлагает создать учётную запись.

При этом у пользователей раньше был выбор — создать локальный аккаунт (офлайн) или Microsoft-аккаунт.

Локальная учётная запись привязана к конкретному устройству, из-за чего вы не сможете использовать её на другом компьютере. Также офлайн-аккаунт не связан с облачными сервисами OneDrive, Microsoft Store и не требует адрес электронной почты для активации.

А вот аккаунт Microsoft работает совсем иначе: для аутентификации используется имейл, учётная запись привязывается к самой Windows 10 (не к устройству), объединяются все облачные сервисы вроде Office, Outlook, OneDrive Xbox и так далее.

С выпуском Windows 10 1903 Microsoft поменяла принцип настройки системы — пользователи теперь не могут создавать офлайн-аккаунт при первом запуске ОС. Корпорация из Редмонда продолжает навязывать такой подход, недавно локальной учётной записи лишились пользователи из Индии и Германии.

Единственный на сегодняшний день способ создать аккаунт без привязки к облачным серверам Microsoft — отключить компьютер от Сети.

Бесспорно, облачный Microsoft-аккаунт имеет свои преимущества. Благодаря ему все ваши настройки и функциональные возможности объединены под одной учётной записью. Но также не стоит забывать, что это отличный способ собрать ваши данные при использовании облачных сервисов.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru