


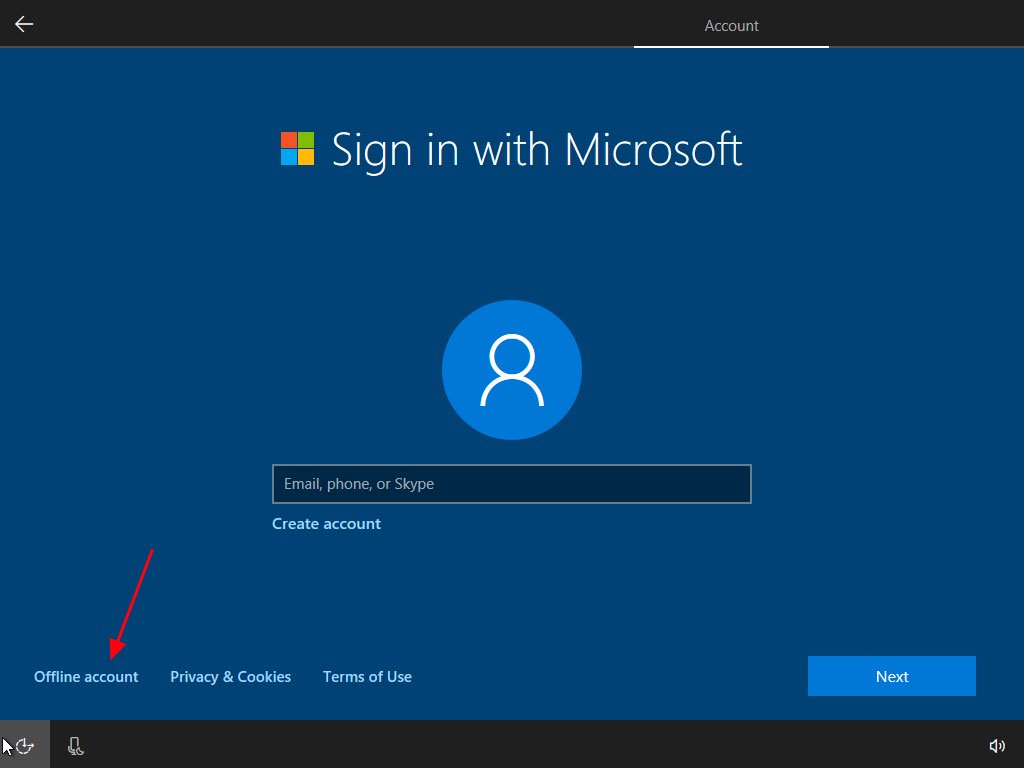

Microsoft хочет полностью избавиться от офлайн-аккаунтов в Windows 10

Microsoft хочет полностью избавиться от офлайн-аккаунтов в Windows 10

Microsoft хочет полностью избавиться от офлайн-аккаунтов в Windows 10

Чем дальше, тем очевиднее желание Microsoft избавиться от локальных аккаунтов пользователей Windows 10. Корпорация хочет сделать облачный Microsoft-аккаунт единственный опцией.

Если вы владелец компьютера на Windows 10, вам должно быть хорошо известно, что при первом запуске и настройке система предлагает создать учётную запись.

При этом у пользователей раньше был выбор — создать локальный аккаунт (офлайн) или Microsoft-аккаунт.

Локальная учётная запись привязана к конкретному устройству, из-за чего вы не сможете использовать её на другом компьютере. Также офлайн-аккаунт не связан с облачными сервисами OneDrive, Microsoft Store и не требует адрес электронной почты для активации.

А вот аккаунт Microsoft работает совсем иначе: для аутентификации используется имейл, учётная запись привязывается к самой Windows 10 (не к устройству), объединяются все облачные сервисы вроде Office, Outlook, OneDrive Xbox и так далее.

С выпуском Windows 10 1903 Microsoft поменяла принцип настройки системы — пользователи теперь не могут создавать офлайн-аккаунт при первом запуске ОС. Корпорация из Редмонда продолжает навязывать такой подход, недавно локальной учётной записи лишились пользователи из Индии и Германии.

Единственный на сегодняшний день способ создать аккаунт без привязки к облачным серверам Microsoft — отключить компьютер от Сети.

Бесспорно, облачный Microsoft-аккаунт имеет свои преимущества. Благодаря ему все ваши настройки и функциональные возможности объединены под одной учётной записью. Но также не стоит забывать, что это отличный способ собрать ваши данные при использовании облачных сервисов.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru