



С помощью уязвимостей в VPN Иран пробэкдорил компании по всему миру

С помощью уязвимостей в VPN Иран пробэкдорил компании по всему миру

С помощью уязвимостей в VPN Иран пробэкдорил компании по всему миру

Исследователи из компании ClearSky, специализирующейся на кибербезопасности, изучили кампании иранских правительственных хакеров и выяснили, что основная цель таких группировок в 2019 году заключалась в эксплуатации максимального количества уязвимостей в корпоративных VPN-сервисах.

Многим экспертам прошлый год запомнился постоянно всплывающими проблемами безопасности в VPN. Среди уязвимых сервисов были отмечены разработки Pulse Secure, Palo Alto Networks, Fortinet и Citrix.

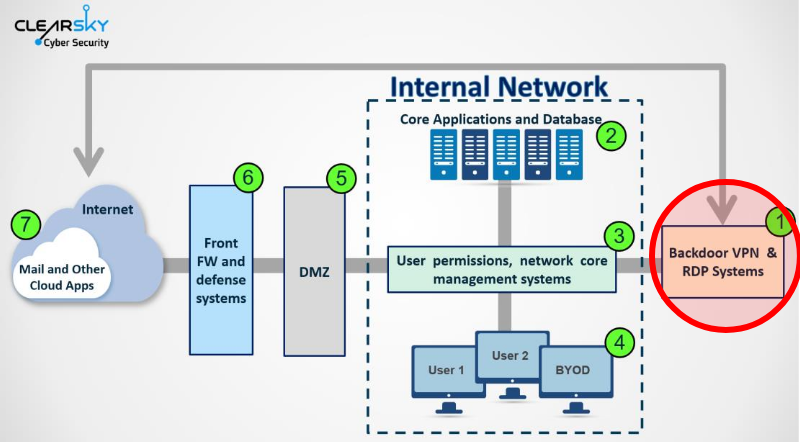
Согласно отчёту ClearSky, иранские хакеры старались как можно скорее использовать бреши в VPN, информация о которых уже просочилась в общий доступ. Конечной целью была установка бэкдоров в сети компаний по всему миру.

По словам исследователей, киберпреступники атаковали ИТ, телекоммуникационную, нефтяную, газовую и авиационную сферы. Отдельные атаки произошли спустя какие-то часы после раскрытия информации о соответствующих VPN-уязвимостях.

Команда ClearSky заявила, что их отчёт рассеивает миф о том, что иранские хакеры менее одарённые и опасные, чем российские, китайские или северокорейские. Отчасти «компетентность» киберпреступников из Ирана подтверждается разработанной ими методикой, позволяющей в самые короткие сроки использовать свежие уязвимости в атаках.

Таким образом, в 2019 году Иран задействовал следующие бреши в своих операциях: CVE-2019-11510 в Pulse Secure Connect VPN, CVE-2018-13379 в Fortinet FortiOS VPN и CVE-2019-1579 в Palo Alto Networks Global Protect.

Помимо этого, правительственные хакеры разработали собственные вредоносные программы, адаптированные под свои цели:

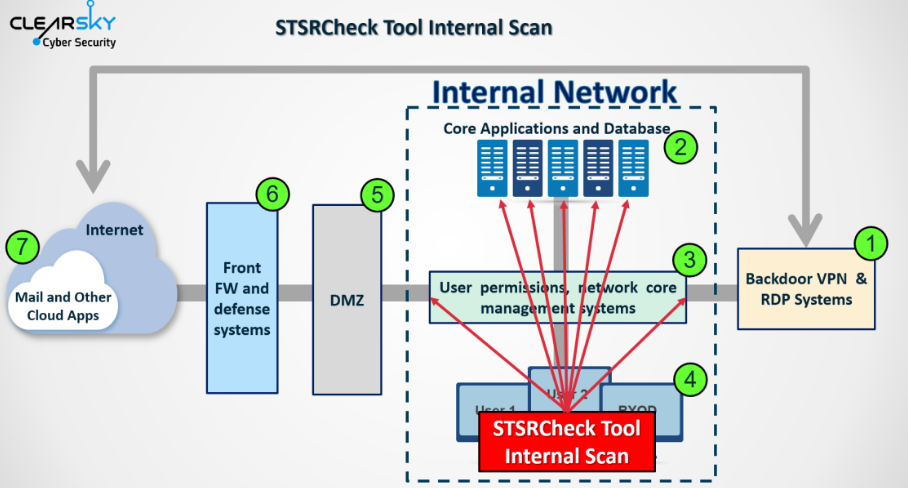
  • STSRCheck — инструмент для маппинга баз данных и открытых портов.
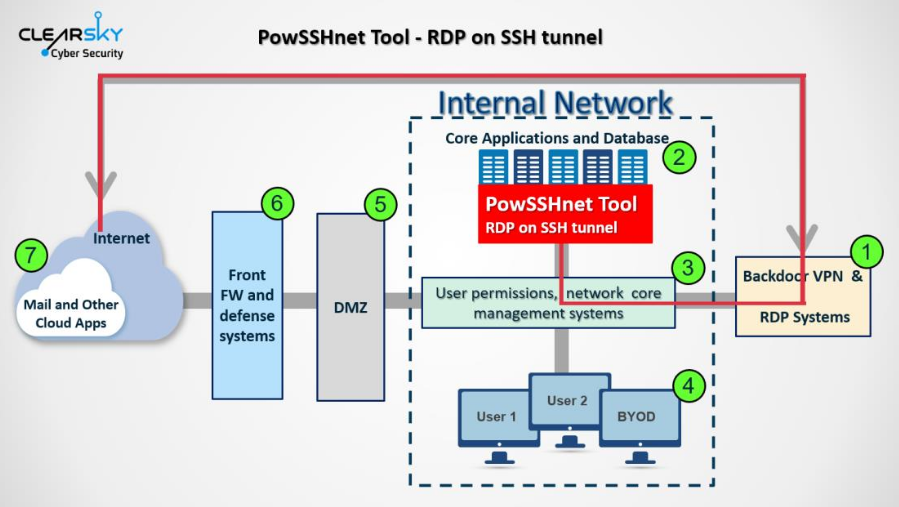
  • POWSSHNET — бэкдор собственной разработки, осуществляющий туннелирование RDP-over-SSH.
  • Кастомные VBScripts — скрипты для загрузки текстовых файлов с командных серверов C&C.
  • Port.exe — инструмент для сканирования портов определённого IP-адреса.

Подпишитесь на новости

Ректор Бауманки посоветовал не отдавать детей в ИТ

Программирование больше не стоит воспринимать как пожизненный пропуск к высокой зарплате. Ректор МГТУ имени Баумана Михаил Гордин заявил, что советует друзьям не отдавать детей в ИТ: одного умения писать код недостаточно для долгой и благополучной карьеры.

Возможность быстро выйти на большие заработки Гордин признаёт, но рассчитывать только на этот аргумент не рекомендует.

«Я всем своим друзьям советую не отдавать детей в ИТ», — сказал он в интервью «Ведомостям».

По его оценке, рынок в определённой степени насытился, а зарплаты перестали расти. Работодателям нужны специалисты, способные развиваться и становиться руководителями. При этом рутинные задачи тестировщиков и начинающих разработчиков постепенно автоматизируются.

Ещё один риск — короткий профессиональный цикл. Гордин считает, что через десять лет приходят более молодые специалисты, которым в отдельных задачах проще создавать новое. Это касается в том числе работы с алгоритмами и искусственным интеллектом.

Сам ректор делает ставку на фундаментальное инженерное образование: по его мнению, оно даёт более универсальную базу для дальнейшего развития.

Автоматизация, считает Гордин, усложнит задачи людей, а не обеспечит им беззаботную жизнь рядом с работающими роботами. Новые функции потребуют серьёзной подготовки.

RSS: Новости на портале Anti-Malware.ru