



Связка уязвимостей SweynTooth угрожает сотням Bluetooth-устройств

Связка уязвимостей SweynTooth угрожает сотням Bluetooth-устройств

Связка уязвимостей SweynTooth угрожает сотням Bluetooth-устройств

Исследователи в области кибербезопасности выявили множество уязвимостей в реализации технологии «Bluetooth с низким энергопотреблением» (BLE) в электронных схемах System-on-a-Chip (однокристальная система, SoC).

Данные бреши эксперты объединили под общим названием SweynTooth. Находящийся в зоне действия Bluetooth атакующий может привести к сбою в работе уязвимых устройств.

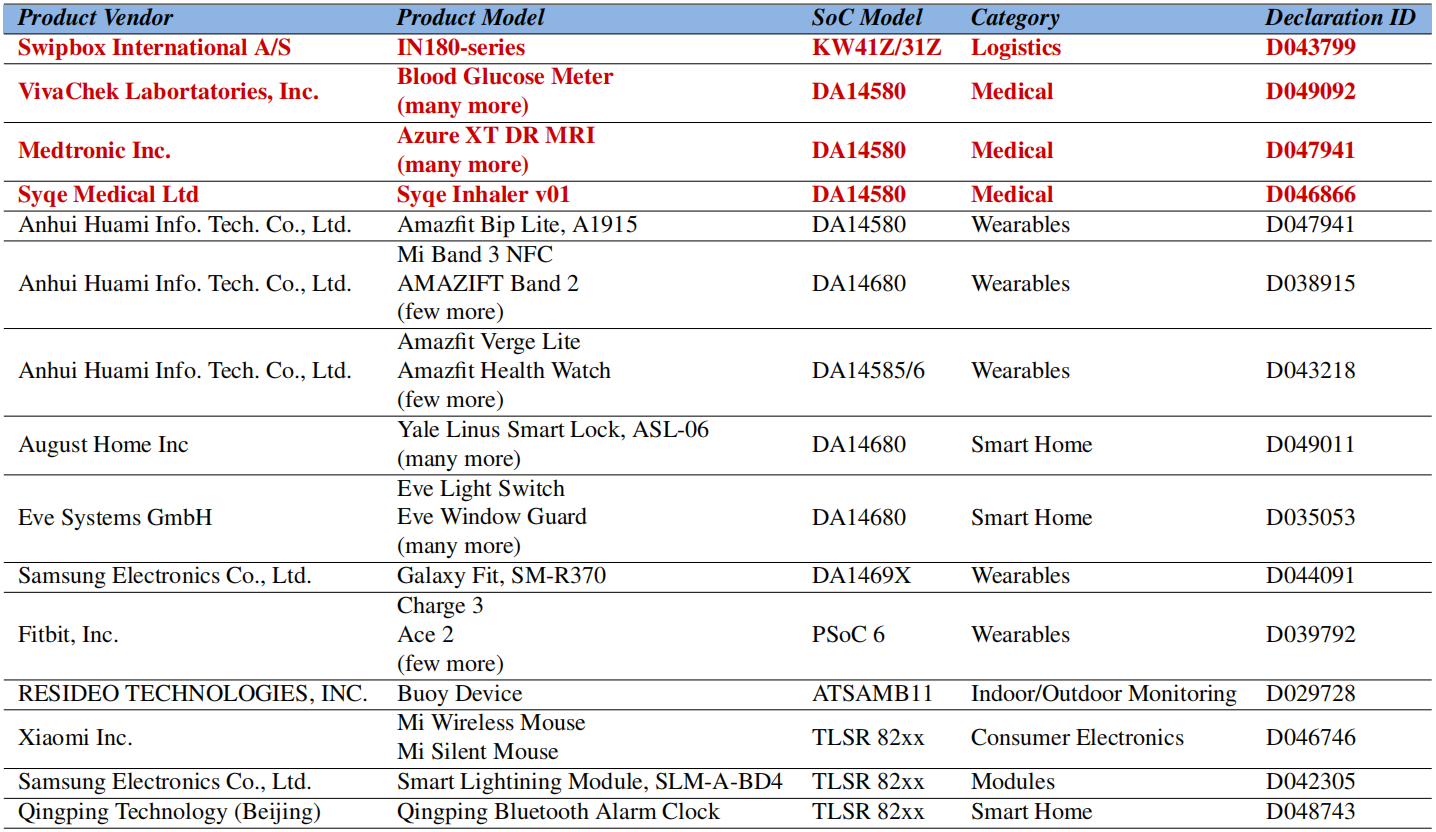
Работающие на SoC девайсы таких вендоров, как Texas Instruments, NXP, Cypress, Dialog Semiconductors, Microchip, STMicroelectronics и Telink Semiconductor затронуты SweynTooth. В результате злоумышленник может принудительно перезагрузить устройства или обойти безопасный метод создания пары BLE.

Проблемы безопасности обнаружили трое специалистов из Сингапурского университета технологии и дизайна. Из 15 вендоров девять уже пропатчили свои устройства. Однако шесть до сих пор уязвимы перед атаками.

По словам исследователей, под угрозой также умные часы Fitbit Inspire, продукты для умного дома от Eve Systems, August Smart Lock и трекер потерянных вещей CubiTag.

Хуже всего, что описанные уязвимости также затрагивают и оборудование, используемое в сфере здравоохранения. Сбои в таких устройствах могут вызвать осложнения у пациентов и даже привести к смерти.

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru