



Троян Emotet теперь распространяется по Wi-Fi за счёт слабых паролей

Троян Emotet теперь распространяется по Wi-Fi за счёт слабых паролей

Троян Emotet теперь распространяется по Wi-Fi за счёт слабых паролей

Вредоносная программа Emotet, бесспорно являющаяся одной из самых серьёзных современных киберугроз, постоянно развивается. В этот раз авторы зловреда оснастили его дополнительным модулем, позволяющим Emotet распространяться от сети к сети по Wi-Fi.

Как правило, киберпреступники используют Emotet, чтобы попасть в системы компаний. Для этого в электронных письмах рассылаются вредоносные документы Office — злоумышленники рассчитывают на невнимательность сотрудников.

Сразу после заражения Emotet загружает дополнительные модули, позволяющие ему распространяться уже внутри сети корпорации. Годами данный троян был ограничен только одной сетью, за пределы которой вредонос просто не мог выйти.

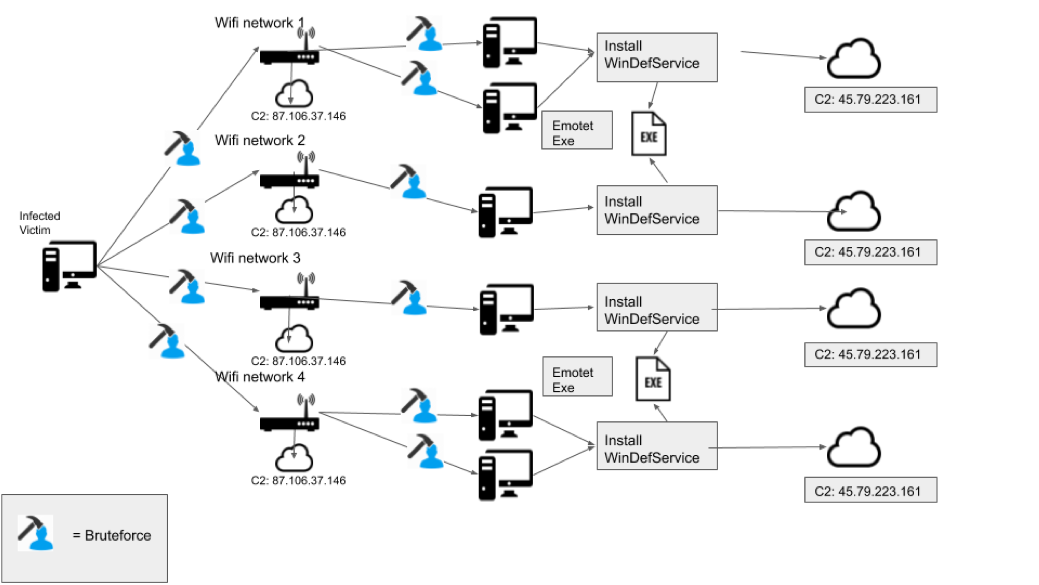
Однако теперь авторы устранили этот недочёт. Как сообщают исследователи из BinaryDefense, Emotet обзавёлся новым модулем «Wi-Fi spreader», за счёт которого вредоносная программа может перемещаться по сетям через Wi-Fi.

Стоит отметить, что новый модуль совершенно не гарантирует распространение по беспроводному каналу, поскольку «Wi-Fi spreader» рассчитывает на слабые пароли. Тем не менее эти функциональные возможности определённо открывают новый вектор атаки внутри скомпрометированных предприятий.

Таким образом, соседние компании, использующие слабые Wi-Fi-пароли, рискуют «подхватить» Emotet от уже атакованной организации.

Приблизительная схема распространения Emotet, опубликованная специалистами BinaryDefense, представлена на рисунке ниже.

В этом месяце мы сообщали, что в Сети появилась утилита EmoCheck, способная вычислить троян Emotet в вашей системе.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru