



Троян Emotet теперь распространяется по Wi-Fi за счёт слабых паролей

Троян Emotet теперь распространяется по Wi-Fi за счёт слабых паролей

Троян Emotet теперь распространяется по Wi-Fi за счёт слабых паролей

Вредоносная программа Emotet, бесспорно являющаяся одной из самых серьёзных современных киберугроз, постоянно развивается. В этот раз авторы зловреда оснастили его дополнительным модулем, позволяющим Emotet распространяться от сети к сети по Wi-Fi.

Как правило, киберпреступники используют Emotet, чтобы попасть в системы компаний. Для этого в электронных письмах рассылаются вредоносные документы Office — злоумышленники рассчитывают на невнимательность сотрудников.

Сразу после заражения Emotet загружает дополнительные модули, позволяющие ему распространяться уже внутри сети корпорации. Годами данный троян был ограничен только одной сетью, за пределы которой вредонос просто не мог выйти.

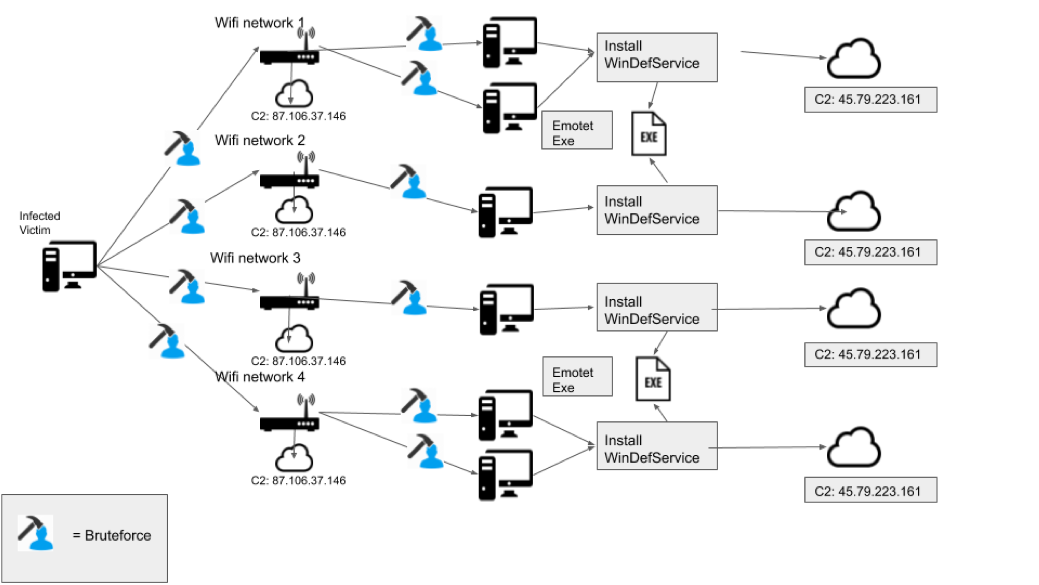
Однако теперь авторы устранили этот недочёт. Как сообщают исследователи из BinaryDefense, Emotet обзавёлся новым модулем «Wi-Fi spreader», за счёт которого вредоносная программа может перемещаться по сетям через Wi-Fi.

Стоит отметить, что новый модуль совершенно не гарантирует распространение по беспроводному каналу, поскольку «Wi-Fi spreader» рассчитывает на слабые пароли. Тем не менее эти функциональные возможности определённо открывают новый вектор атаки внутри скомпрометированных предприятий.

Таким образом, соседние компании, использующие слабые Wi-Fi-пароли, рискуют «подхватить» Emotet от уже атакованной организации.

Приблизительная схема распространения Emotet, опубликованная специалистами BinaryDefense, представлена на рисунке ниже.

В этом месяце мы сообщали, что в Сети появилась утилита EmoCheck, способная вычислить троян Emotet в вашей системе.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru