



Троян Emotet теперь распространяется по Wi-Fi за счёт слабых паролей

Троян Emotet теперь распространяется по Wi-Fi за счёт слабых паролей

Троян Emotet теперь распространяется по Wi-Fi за счёт слабых паролей

Вредоносная программа Emotet, бесспорно являющаяся одной из самых серьёзных современных киберугроз, постоянно развивается. В этот раз авторы зловреда оснастили его дополнительным модулем, позволяющим Emotet распространяться от сети к сети по Wi-Fi.

Как правило, киберпреступники используют Emotet, чтобы попасть в системы компаний. Для этого в электронных письмах рассылаются вредоносные документы Office — злоумышленники рассчитывают на невнимательность сотрудников.

Сразу после заражения Emotet загружает дополнительные модули, позволяющие ему распространяться уже внутри сети корпорации. Годами данный троян был ограничен только одной сетью, за пределы которой вредонос просто не мог выйти.

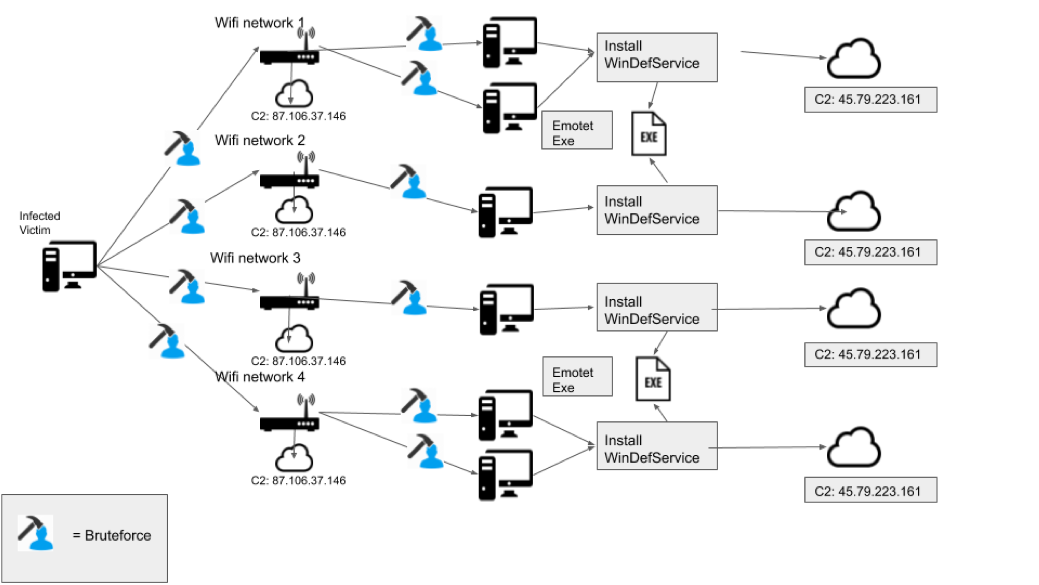
Однако теперь авторы устранили этот недочёт. Как сообщают исследователи из BinaryDefense, Emotet обзавёлся новым модулем «Wi-Fi spreader», за счёт которого вредоносная программа может перемещаться по сетям через Wi-Fi.

Стоит отметить, что новый модуль совершенно не гарантирует распространение по беспроводному каналу, поскольку «Wi-Fi spreader» рассчитывает на слабые пароли. Тем не менее эти функциональные возможности определённо открывают новый вектор атаки внутри скомпрометированных предприятий.

Таким образом, соседние компании, использующие слабые Wi-Fi-пароли, рискуют «подхватить» Emotet от уже атакованной организации.

Приблизительная схема распространения Emotet, опубликованная специалистами BinaryDefense, представлена на рисунке ниже.

В этом месяце мы сообщали, что в Сети появилась утилита EmoCheck, способная вычислить троян Emotet в вашей системе.

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru