



Троян Emotet теперь распространяется по Wi-Fi за счёт слабых паролей

Троян Emotet теперь распространяется по Wi-Fi за счёт слабых паролей

Троян Emotet теперь распространяется по Wi-Fi за счёт слабых паролей

Вредоносная программа Emotet, бесспорно являющаяся одной из самых серьёзных современных киберугроз, постоянно развивается. В этот раз авторы зловреда оснастили его дополнительным модулем, позволяющим Emotet распространяться от сети к сети по Wi-Fi.

Как правило, киберпреступники используют Emotet, чтобы попасть в системы компаний. Для этого в электронных письмах рассылаются вредоносные документы Office — злоумышленники рассчитывают на невнимательность сотрудников.

Сразу после заражения Emotet загружает дополнительные модули, позволяющие ему распространяться уже внутри сети корпорации. Годами данный троян был ограничен только одной сетью, за пределы которой вредонос просто не мог выйти.

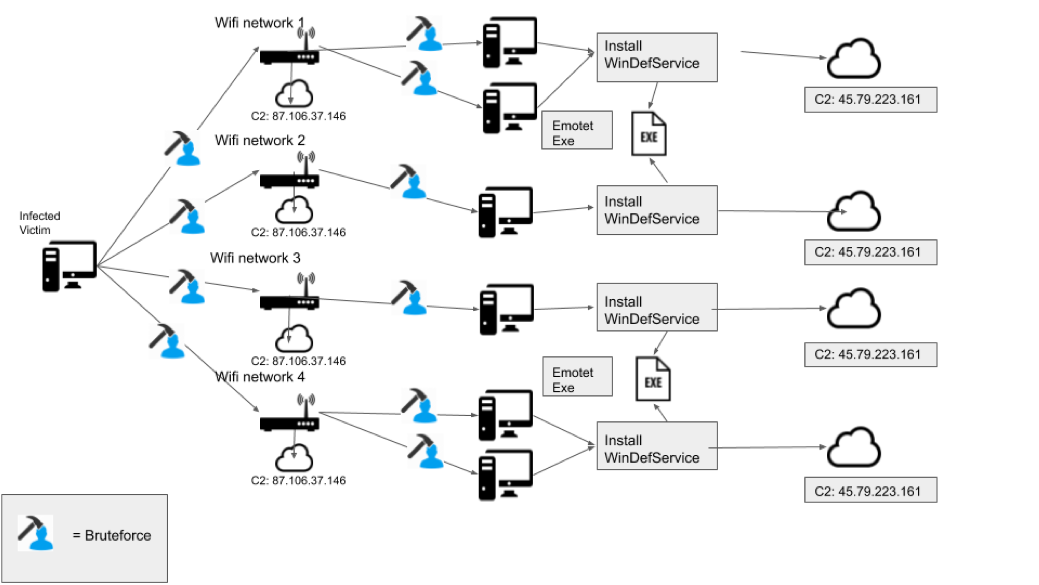
Однако теперь авторы устранили этот недочёт. Как сообщают исследователи из BinaryDefense, Emotet обзавёлся новым модулем «Wi-Fi spreader», за счёт которого вредоносная программа может перемещаться по сетям через Wi-Fi.

Стоит отметить, что новый модуль совершенно не гарантирует распространение по беспроводному каналу, поскольку «Wi-Fi spreader» рассчитывает на слабые пароли. Тем не менее эти функциональные возможности определённо открывают новый вектор атаки внутри скомпрометированных предприятий.

Таким образом, соседние компании, использующие слабые Wi-Fi-пароли, рискуют «подхватить» Emotet от уже атакованной организации.

Приблизительная схема распространения Emotet, опубликованная специалистами BinaryDefense, представлена на рисунке ниже.

В этом месяце мы сообщали, что в Сети появилась утилита EmoCheck, способная вычислить троян Emotet в вашей системе.

Подпишитесь на новости

Sentra представила ИИ-хакера, который ищет реальные пути взлома бизнеса

Список уязвимостей есть, а понимания, как через них добраться до важных систем, — нет. Sentra представила ИИ-хакера: автономное решение, которое должно непрерывно проверять защищённость компании с позиции атакующего. По описанию разработчика, команда специализированных ИИ-агентов ведёт разведку, изучает веб-приложения и API, строит гипотезы и собирает цепочки атак.

Критические находки система проверяет на фактическую эксплуатируемость в рамках разрешённого сценария тестирования.

Задача — показать, какие проблемы действительно позволяют провести атаку и требуют исправления в первую очередь.

Особый акцент сделан на логических ошибках: неправильном разграничении доступа, избыточных правах, обработке ролей и идентификаторов, небезопасных сценариях API. ИИ-хакер также ищет сочетания проблем, которые по отдельности выглядят нестрашно, а вместе открывают дорогу злоумышленнику.

Для подтверждённой цепочки система готовит техническое доказательство, описание риска, список затронутых компонентов и рекомендации. После исправлений проводит повторную проверку.

Такой цикл разработчик связывает с CTEM — непрерывным управлением подверженностью киберугрозам. Среди дополнительных сценариев — приоритизация уязвимостей, проверки приложений до релиза и purple teaming для оценки защитных механизмов и тренировки команд.

Решение можно использовать из облака Sentra или развернуть локально. По данным компании, продукт включён в реестр российского ПО, а его архитектура позволяет менять языковые модели с учётом требований заказчика.

Sentra сообщает о завершении функционального тестирования с несколькими интеграторами и проведении пилотов в российских компаниях.

RSS: Новости на портале Anti-Malware.ru