



Троян Emotet теперь распространяется по Wi-Fi за счёт слабых паролей

Троян Emotet теперь распространяется по Wi-Fi за счёт слабых паролей

Троян Emotet теперь распространяется по Wi-Fi за счёт слабых паролей

Вредоносная программа Emotet, бесспорно являющаяся одной из самых серьёзных современных киберугроз, постоянно развивается. В этот раз авторы зловреда оснастили его дополнительным модулем, позволяющим Emotet распространяться от сети к сети по Wi-Fi.

Как правило, киберпреступники используют Emotet, чтобы попасть в системы компаний. Для этого в электронных письмах рассылаются вредоносные документы Office — злоумышленники рассчитывают на невнимательность сотрудников.

Сразу после заражения Emotet загружает дополнительные модули, позволяющие ему распространяться уже внутри сети корпорации. Годами данный троян был ограничен только одной сетью, за пределы которой вредонос просто не мог выйти.

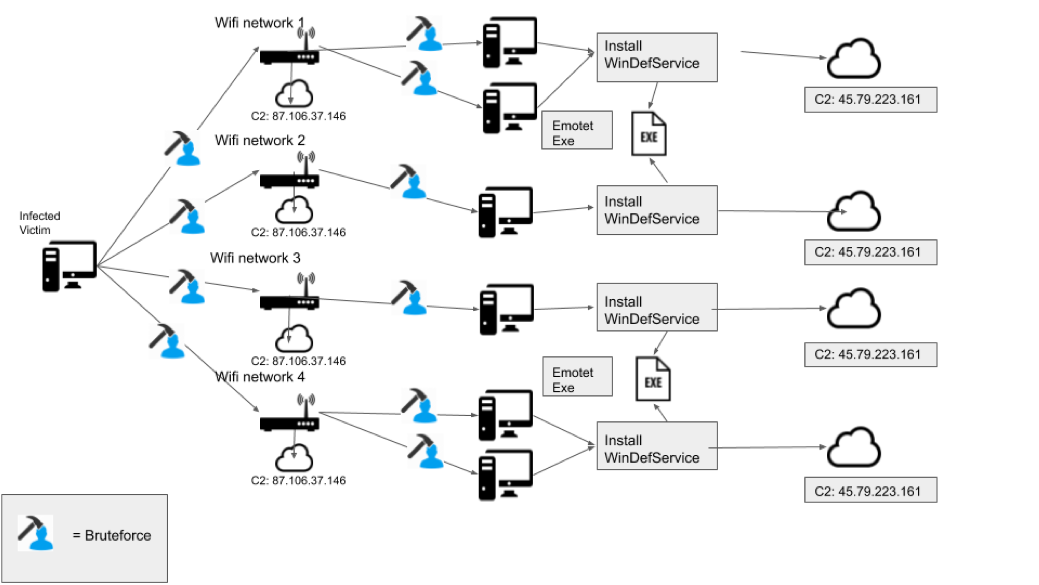
Однако теперь авторы устранили этот недочёт. Как сообщают исследователи из BinaryDefense, Emotet обзавёлся новым модулем «Wi-Fi spreader», за счёт которого вредоносная программа может перемещаться по сетям через Wi-Fi.

Стоит отметить, что новый модуль совершенно не гарантирует распространение по беспроводному каналу, поскольку «Wi-Fi spreader» рассчитывает на слабые пароли. Тем не менее эти функциональные возможности определённо открывают новый вектор атаки внутри скомпрометированных предприятий.

Таким образом, соседние компании, использующие слабые Wi-Fi-пароли, рискуют «подхватить» Emotet от уже атакованной организации.

Приблизительная схема распространения Emotet, опубликованная специалистами BinaryDefense, представлена на рисунке ниже.

В этом месяце мы сообщали, что в Сети появилась утилита EmoCheck, способная вычислить троян Emotet в вашей системе.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru