



98 тыс. вредоносных Android-приложений проникли на 43 млн смартфонов

98 тыс. вредоносных Android-приложений проникли на 43 млн смартфонов

98 тыс. вредоносных Android-приложений проникли на 43 млн смартфонов

Специалисты компании Upstream, специализирующейся на безопасности мобильных устройств, сообщают, что им удалось выявить 98 тыс. вредоносных приложений для Android. Эксперты отметили, что в общей сумме этим программам удалось проникнуть на 43 млн Android-устройств.

Собранные Upstream данные были получены от 31 оператора связи, они охватывают 20 различных стран. Димитрис Маниатис, один из исследователей, изучавших угрозы для Android, утверждает, что из 98 тыс. вредоносов 5 самых опасных скачали 700 млн раз.

Приблизительно 50% выявленных вредоносных приложений располагались на площадке официального магазина Google Play Store. Такие цифры, по словам экспертов, по-настоящему пугают.

В отчёте Upstream говорится, что сначала злоумышленники стараются любыми методами заставить пользователей установить вредоносное приложение. Затем уже сама жертва предоставляет зловреду гораздо больше разрешений в системе, чем ему нужно для работы.

После этого вредонос связывается со своими операторами, ждёт инструкции и команды. Все злонамеренные приложения пытаются действовать незаметно, не вызывать подозрений и всячески противодействовать удалению с устройства.

Основная цель таких программ — показ назойливых рекламных объявлений и кликфрод (накручивание кликов и переходов по ссылкам).

По данным Upstream, в 2019 году 93% мобильных транзакций были заблокированы по подозрению в мошенничестве. Если бы их пропустили, убытки бы достигли $2 миллиардов.

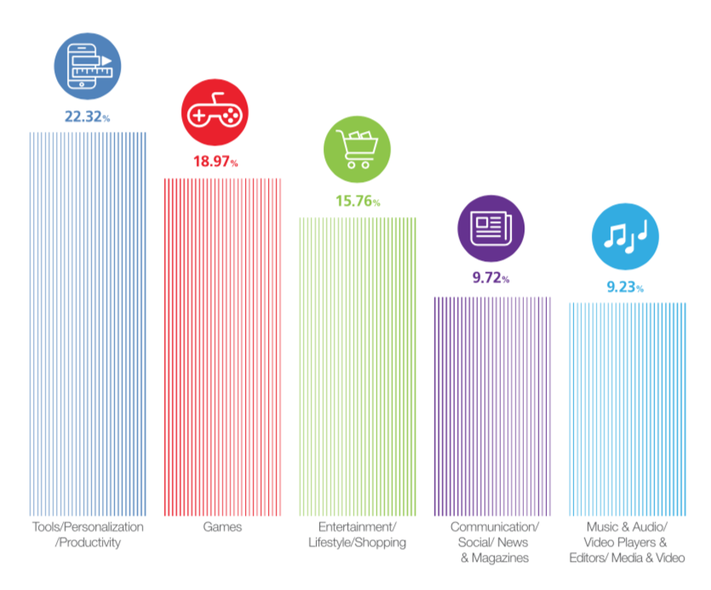
При этом количество вредоносных Android-приложений растёт. В прошлом году Upstream зафиксировала 63 000, в этом — уже 98 000. Исследователи опубликовали инфографику, которая отражает наиболее часто встречающиеся категории вредоносных приложений.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru