



98 тыс. вредоносных Android-приложений проникли на 43 млн смартфонов

98 тыс. вредоносных Android-приложений проникли на 43 млн смартфонов

98 тыс. вредоносных Android-приложений проникли на 43 млн смартфонов

Специалисты компании Upstream, специализирующейся на безопасности мобильных устройств, сообщают, что им удалось выявить 98 тыс. вредоносных приложений для Android. Эксперты отметили, что в общей сумме этим программам удалось проникнуть на 43 млн Android-устройств.

Собранные Upstream данные были получены от 31 оператора связи, они охватывают 20 различных стран. Димитрис Маниатис, один из исследователей, изучавших угрозы для Android, утверждает, что из 98 тыс. вредоносов 5 самых опасных скачали 700 млн раз.

Приблизительно 50% выявленных вредоносных приложений располагались на площадке официального магазина Google Play Store. Такие цифры, по словам экспертов, по-настоящему пугают.

В отчёте Upstream говорится, что сначала злоумышленники стараются любыми методами заставить пользователей установить вредоносное приложение. Затем уже сама жертва предоставляет зловреду гораздо больше разрешений в системе, чем ему нужно для работы.

После этого вредонос связывается со своими операторами, ждёт инструкции и команды. Все злонамеренные приложения пытаются действовать незаметно, не вызывать подозрений и всячески противодействовать удалению с устройства.

Основная цель таких программ — показ назойливых рекламных объявлений и кликфрод (накручивание кликов и переходов по ссылкам).

По данным Upstream, в 2019 году 93% мобильных транзакций были заблокированы по подозрению в мошенничестве. Если бы их пропустили, убытки бы достигли $2 миллиардов.

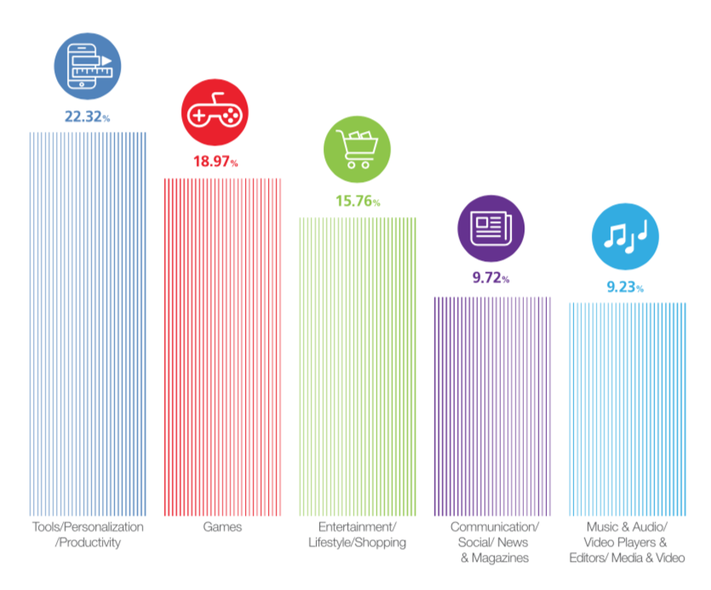
При этом количество вредоносных Android-приложений растёт. В прошлом году Upstream зафиксировала 63 000, в этом — уже 98 000. Исследователи опубликовали инфографику, которая отражает наиболее часто встречающиеся категории вредоносных приложений.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru