



Group-IB, Интерпол и полиция Индонезии задержали операторов JS-сниффера

Group-IB, Интерпол и полиция Индонезии задержали операторов JS-сниффера

Group-IB, Интерпол и полиция Индонезии задержали операторов JS-сниффера

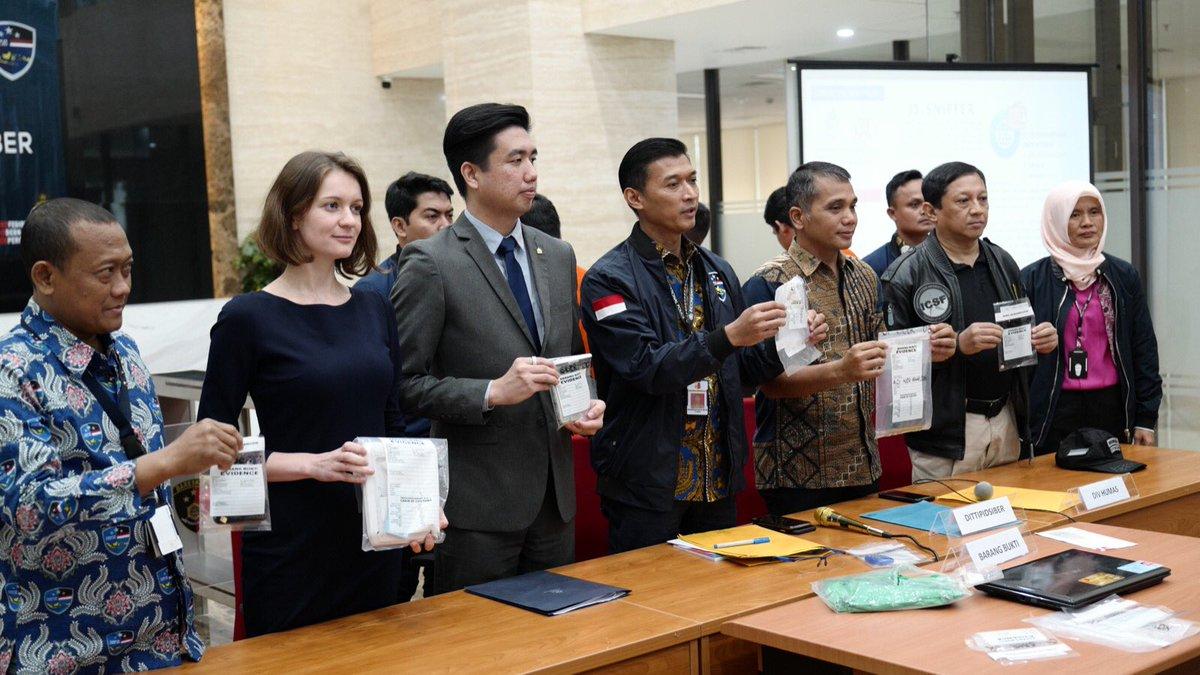
Компания Group-IB поучаствовала в совместной операции с киберполицией Индонезии и Интерполом. Задача стояла следующая — задержать участников группировки, заразивших с помощью написанного на JavaScript сниффера сотни онлайн-магазинов во многих странах мира.

По словам команды Group-IB, жертвы киберпреступников располагались в США, Австралии, Великобритании, Германии, Бразилии и Индонезии.

Злоумышленники перехватывали данные банковских карт пользователей, после чего тратили деньги жертв на покупку гаджетов и других предметов роскоши. К слову, данная операция по задержанию операторов JavaScript-снифферов, получившая кодовое название «Night Fury», стала первой в Азиатско-Тихоокеанском регионе.

В результате успешных действий правоохранителей и экспертов Group-IB удалось задержать трёх жителей Индонезии, чей возраст колеблется от 23 до 35 лет. Соответствующие инстанции уже предъявили арестованным обвинения в краже данных с помощью сниффера GetBilling.

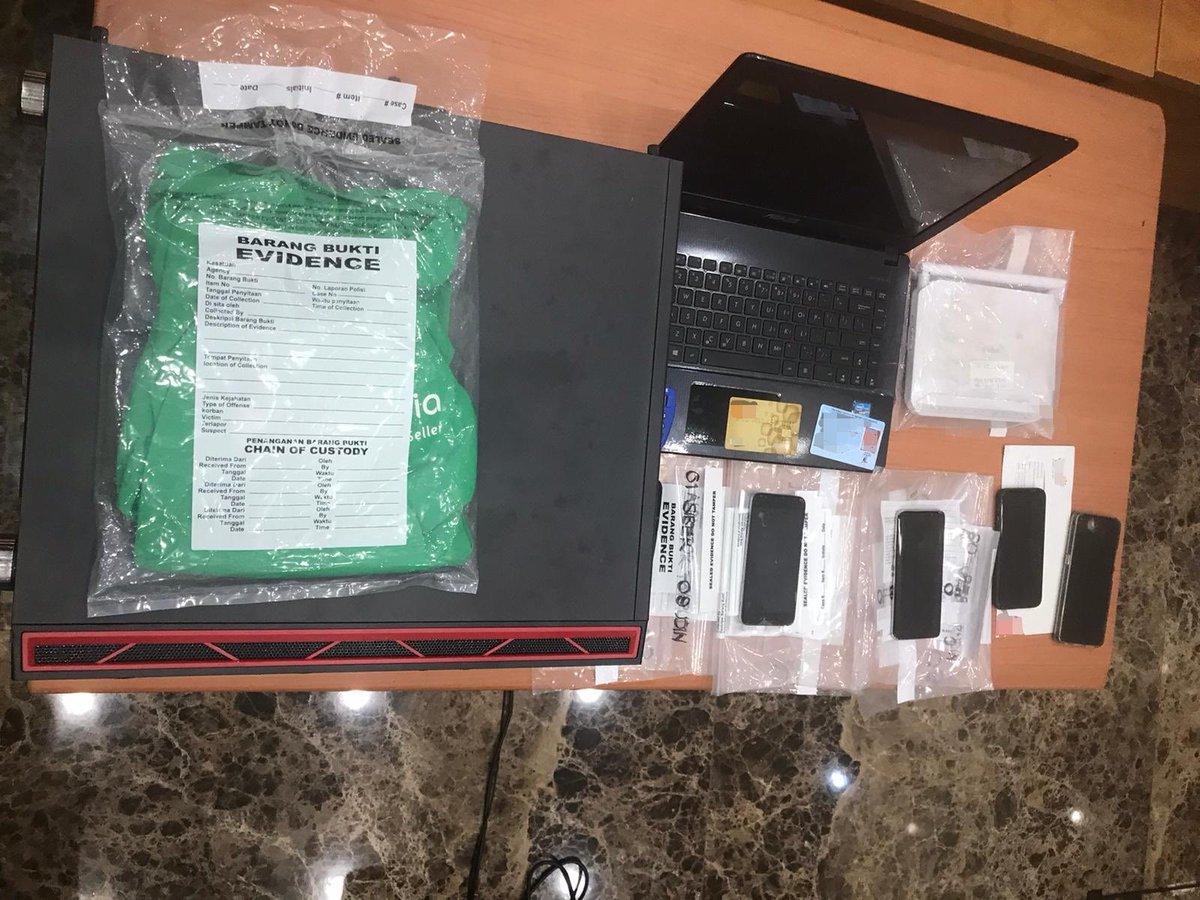
У задержанных изъяли ноутбуки, мобильные телефоны разных производителей, процессоры и банковские карты. Все приобретённые на деньги жертв девайсы преступники пытались сбыть на рынках Индонезии по низкой цене.

Кстати, в апреле 2019 года эксперты Group-IB уже описывали сниффер GetBilling. В сущности, это популярный вредоносный код на JavaScript, используемый в атаках на онлайн-магазины. С его помощью киберпреступники могут перехватывать всю вводимую посетителем платёжную информацию.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru