



ФБР захватило WeLeakInfo.com за продажу информации об утечках данных

ФБР захватило WeLeakInfo.com за продажу информации об утечках данных

ФБР захватило WeLeakInfo.com за продажу информации об утечках данных

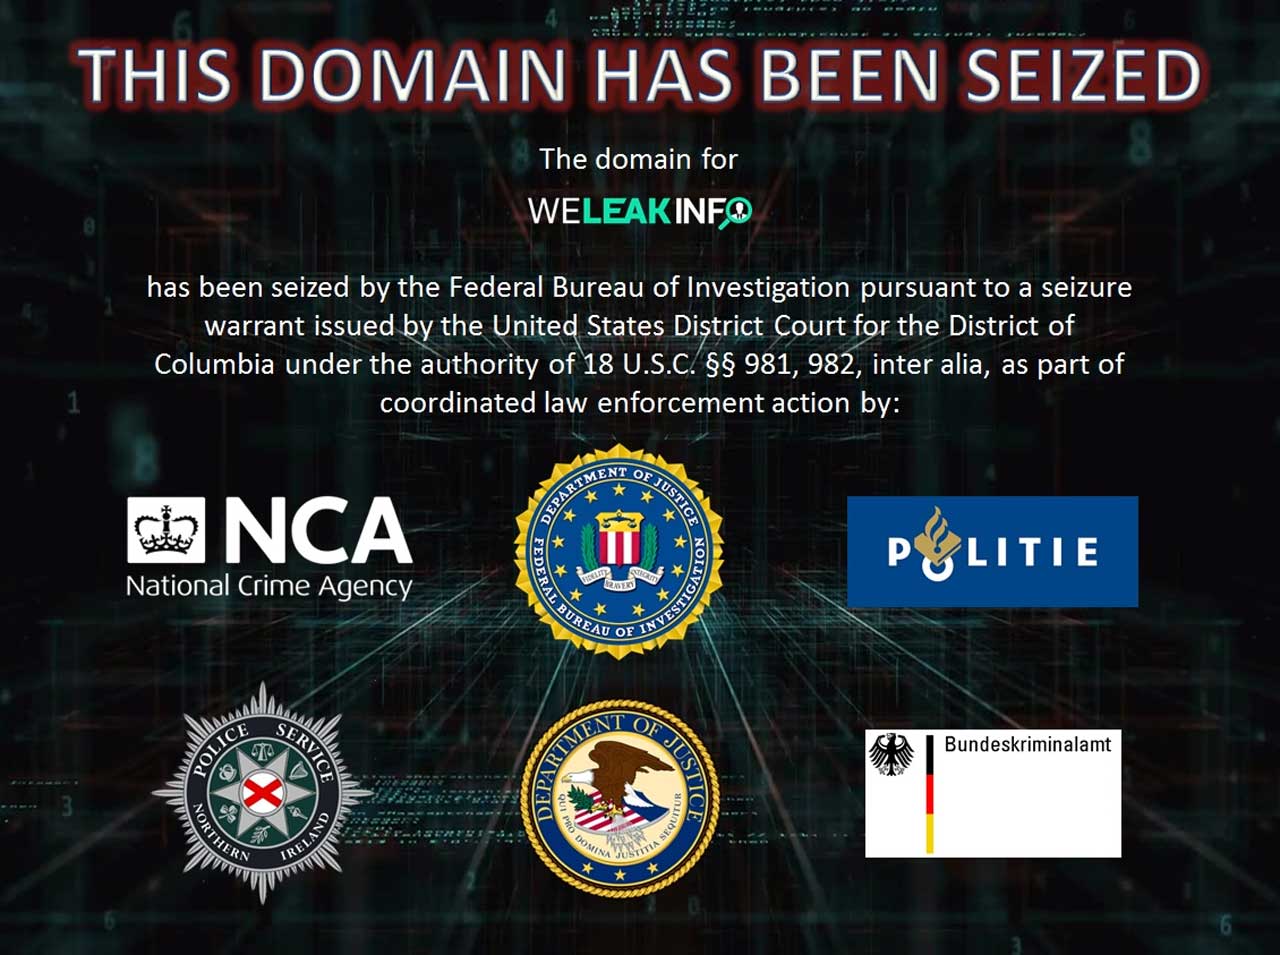
ФБР обозначило свою позицию относительно платного доступа к информации о скомпрометированных данных — бюро захватило домен WeLeakInfo.com за продажу подписок на данные об утечках.

Заручившись поддержкой спецслужб Великобритании, Нидерландов и Германии, ФБР получило контроль над доменом WeLeakInfo.com, добавив соответствующую информацию на главную страницу:

Согласно сообщению Минюста, причина действий ФБР кроется в форме взаимодействия вышеозначенного проекта с пользователями.

WeLeakInfo.com предлагал платные подписки, оформив которые клиент мог воспользоваться поиском конкретной информации по базам утечек персональных данных.

За определённую плату WeLeakInfo.com предлагал поисковой движок, охватывающий более 10 тыс. известных утечек. В общей сумме в этих базах содержались более чем 12 миллионов записей: имена, адреса электронной почты, юзернеймы, телефонные номера и пароли.

Несмотря на захват домена ФБР, правоохранители все ещё ищут информацию о его предыдущих владельцах. Всех, кто располагает какими-либо данными, бюро просит заполнить специальную форму.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru