



ФБР захватило WeLeakInfo.com за продажу информации об утечках данных

ФБР захватило WeLeakInfo.com за продажу информации об утечках данных

ФБР захватило WeLeakInfo.com за продажу информации об утечках данных

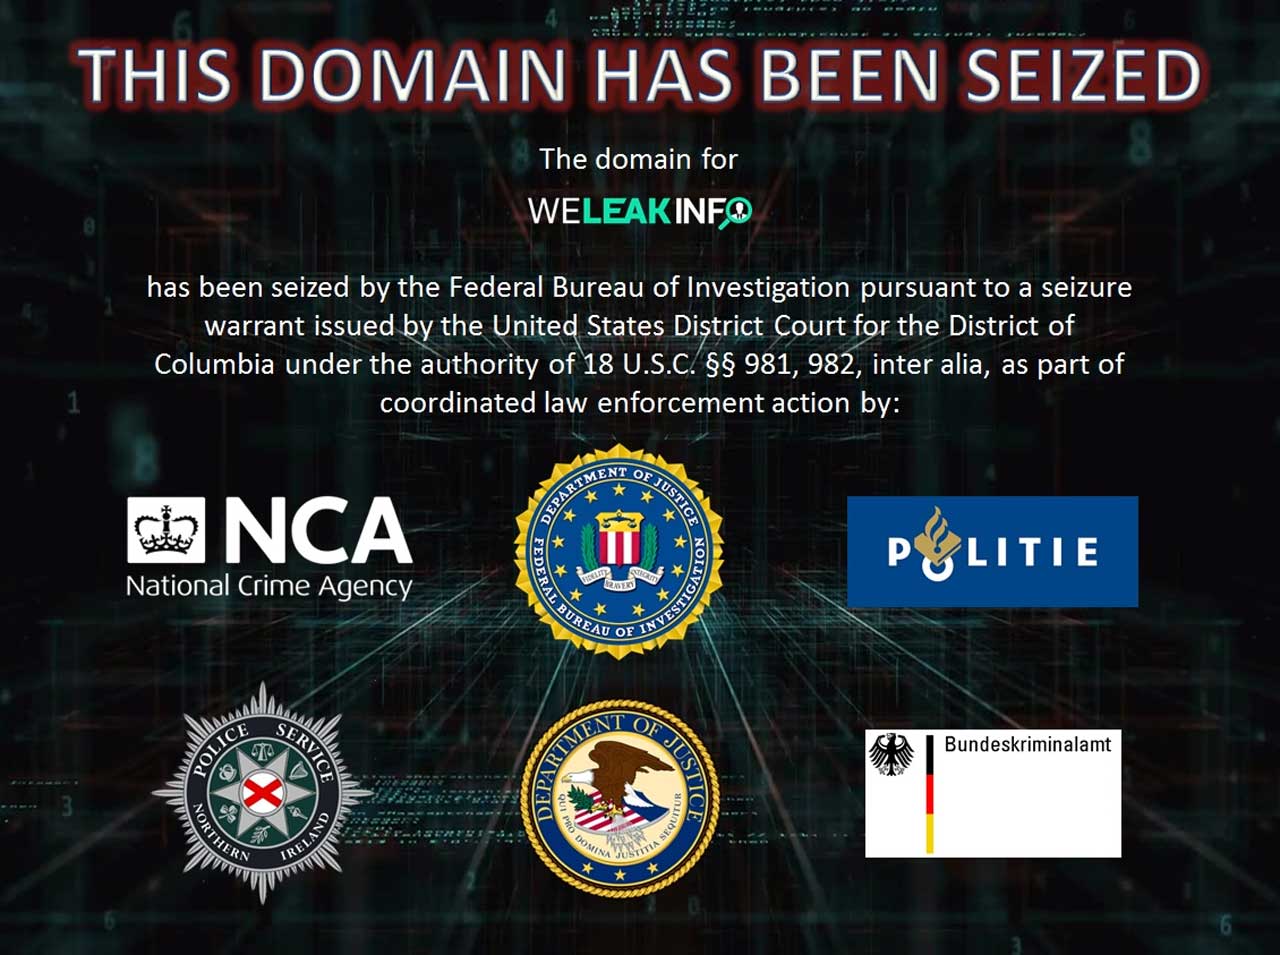
ФБР обозначило свою позицию относительно платного доступа к информации о скомпрометированных данных — бюро захватило домен WeLeakInfo.com за продажу подписок на данные об утечках.

Заручившись поддержкой спецслужб Великобритании, Нидерландов и Германии, ФБР получило контроль над доменом WeLeakInfo.com, добавив соответствующую информацию на главную страницу:

Согласно сообщению Минюста, причина действий ФБР кроется в форме взаимодействия вышеозначенного проекта с пользователями.

WeLeakInfo.com предлагал платные подписки, оформив которые клиент мог воспользоваться поиском конкретной информации по базам утечек персональных данных.

За определённую плату WeLeakInfo.com предлагал поисковой движок, охватывающий более 10 тыс. известных утечек. В общей сумме в этих базах содержались более чем 12 миллионов записей: имена, адреса электронной почты, юзернеймы, телефонные номера и пароли.

Несмотря на захват домена ФБР, правоохранители все ещё ищут информацию о его предыдущих владельцах. Всех, кто располагает какими-либо данными, бюро просит заполнить специальную форму.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru