



90% российских компаний сталкивались с внешними киберугрозами

90% российских компаний сталкивались с внешними киберугрозами

90% российских компаний сталкивались с внешними киберугрозами

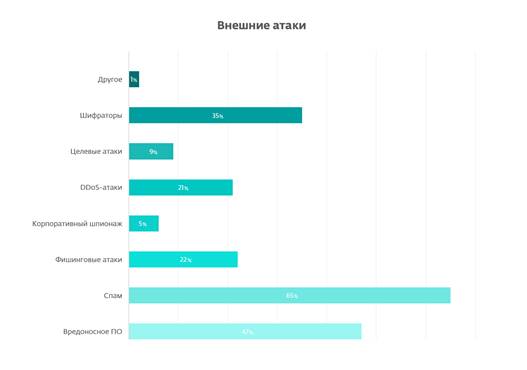
Специалисты компании ESET оценили состояние информационной безопасности в российских компаниях, проведя опрос среди ИТ-директоров и руководителей. Результаты показали, что 90% бизнеса сталкивались с внешними киберугрозами, а приблизительно 50% — с внутренними.

Спам занял первое место среди внешних киберугроз — его назвали 65% опрошенных. Программам-вымогателям (шифровальщикам) достался голос 35% респондентов.

Вредоносные программы в целом поразили 47% компаний, чьи представители участвовали в исследовании. Распространение зловредов является следствием спамерских и фишинговых кампаний, в ходе которых злоумышленники стараются заставить сотрудника перейти по ссылке или скачать файл.

ИТ-директора и руководители подтвердили, что часто вредоносным программам удаётся проникнуть на корпоративные устройства по вине сотрудников. Последние, как правило, небрежно обращались с внешними накопителями, а также инсталлировали непроверенный софт.

В 7% компаний были зафиксированы случаи утери корпоративных смартфонов, ноутбуков и планшетов — на них при этом находилась конфиденциальная информация.

Согласно данным ESET, каждая пятая российская компания стала жертвой случайных утечек данных. Тому причиной стала недостаточная осведомлённость о правилах безопасности сотрудников, имеющих доступ к персональным данным.

60% опрошенных ИТ-специалистов обеспокоены защитой персональных данных, что можно легко объяснить ужесточением российского законодательства в части безопасности личной информации.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru