



90% российских компаний сталкивались с внешними киберугрозами

90% российских компаний сталкивались с внешними киберугрозами

90% российских компаний сталкивались с внешними киберугрозами

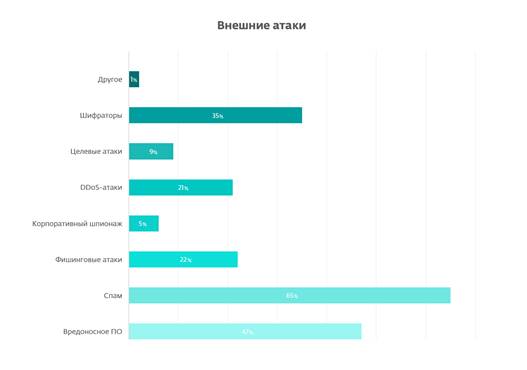
Специалисты компании ESET оценили состояние информационной безопасности в российских компаниях, проведя опрос среди ИТ-директоров и руководителей. Результаты показали, что 90% бизнеса сталкивались с внешними киберугрозами, а приблизительно 50% — с внутренними.

Спам занял первое место среди внешних киберугроз — его назвали 65% опрошенных. Программам-вымогателям (шифровальщикам) достался голос 35% респондентов.

Вредоносные программы в целом поразили 47% компаний, чьи представители участвовали в исследовании. Распространение зловредов является следствием спамерских и фишинговых кампаний, в ходе которых злоумышленники стараются заставить сотрудника перейти по ссылке или скачать файл.

ИТ-директора и руководители подтвердили, что часто вредоносным программам удаётся проникнуть на корпоративные устройства по вине сотрудников. Последние, как правило, небрежно обращались с внешними накопителями, а также инсталлировали непроверенный софт.

В 7% компаний были зафиксированы случаи утери корпоративных смартфонов, ноутбуков и планшетов — на них при этом находилась конфиденциальная информация.

Согласно данным ESET, каждая пятая российская компания стала жертвой случайных утечек данных. Тому причиной стала недостаточная осведомлённость о правилах безопасности сотрудников, имеющих доступ к персональным данным.

60% опрошенных ИТ-специалистов обеспокоены защитой персональных данных, что можно легко объяснить ужесточением российского законодательства в части безопасности личной информации.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru