



Данные кредитных карт постояльцев утекают из отелей по всему миру

Данные кредитных карт постояльцев утекают из отелей по всему миру

Данные кредитных карт постояльцев утекают из отелей по всему миру

«Лаборатория Касперского» зафиксировала всплеск активности вредоносной кампании, которая ставит под угрозу данные кредитных карт, хранящиеся в информационных системах отелей и полученные ими в том числе от онлайн-турагентств. Атакованы не менее 20 брендов отелей в Бразилии, Аргентине, Боливии, Чили, Коста-Рике, Франции, Италии, Мексике, Португалии, Испании, Таиланде и Турции.

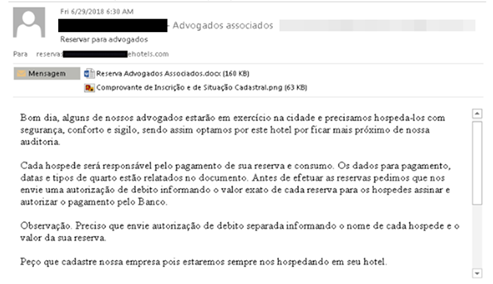
Компрометация данных делает возможным их дальнейшую перепродажу. Для сбора информации из буферов обмена, устройств для вывода на печать и скриншотов документов злоумышленники используют троянские программы удалённого администрирования, распространяя их через вредоносные вложения в Word, Excel, PDF в фишинговых письмах. Письма, имитирующие официальные запросы на групповую бронь от реальных людей из реальных компаний, выглядят весьма убедительно, в них включены копии официальных документов и подробные разъяснения причин, по которым был выбран именно этот отель. Единственное, что выдаёт подделку, — ошибки в написании домена компании.

Злоумышленники не только сами используют удалённый доступ к заражённым компьютерам, но и продают его на нелегальных форумах. В кампании участвуют несколько кибергруппировок, точно известно как минимум о двух — RevengeHotels и ProCC.

Согласно данным популярного сервиса Bit.ly, который использовался для сокращения вредоносной ссылки, она распространялась и во многих других странах, кроме перечисленных выше, а значит, объём скомпрометированных данных может быть значительно больше.

«Независимо от того, останавливаются ли постояльцы в отелях, будучи в командировке или на отдыхе, платят ли за проживание наличными или картой, всё равно хотя бы раз будет нужно использовать дебетовую или кредитную карту, чтобы гарантировать бронь номера. Этого будет достаточно для того, чтобы злоумышленники похитили её данные. Мы советуем владельцам отелей применять надёжные защитные решения, чтобы избежать утечек, от которых могут пострадать как клиенты, так и репутация заведения», — комментирует Юрий Наместников, руководитель российского исследовательского центра «Лаборатории Касперского».

«Лаборатория Касперского» рекомендует путешественникам использовать для бронирования отеля через онлайн-турагентства виртуальную платёжную карту, а для расчёта на месте либо виртуальный кошелёк, либо карту с ограниченным количеством денег на счету.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru