



Обновление Windows 10 1909 KB4517245 приводит к зависанию Проводника

Обновление Windows 10 1909 KB4517245 приводит к зависанию Проводника

Обновление Windows 10 1909 KB4517245 приводит к зависанию Проводника

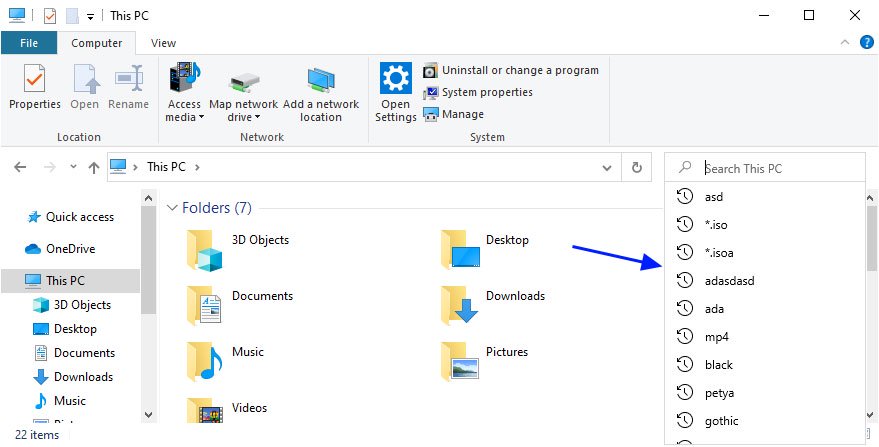
Релиз Windows 10 1909 также не обошёлся без багов. Особенно пользователи жалуются на проблемы в работе Проводника Windows, а именно — новой реализации функции поиска.

Справедливости ради стоит отметить, что выход «ноябрьского апдейта 2019» (так ещё называют Windows 10 1909) не сопровождался таким количеством проблем, как предыдущие обновления.

Это можно объяснить тем, что в Windows 10 1909 разработчики сделали упор на повышение производительности и устранение известных на данный момент багов.

Тем не менее можно выделить одно из немногих нововведений, реализованных в 1909 — интеграцию функции Windows Search в Проводник Windows. Когда пользователь вводит ключевое слово в поле для поиска, эта функция позволяет Windows 10 автоматически выводить предложения, связанные с ключевым словом.

Но вот сама реализация, к сожалению, на данном этапе оставляет желать лучшего. Согласно опубликованным жалобам, пользователи столкнулись с зависанием Проводника и невозможностью вставить данные из буфера обмена в поле для поиска.

Чаще всего вышеупомянутое поле вообще перестаёт отвечать на любые действия пользователя, в результате чего туда невозможно ввести символы с клавиатуры.

В этом случае есть выход — перезапустит сам Проводник, но со временем баг может вернуться. Некоторые советуют деинсталлировать KB4517245, чтобы избавиться от проблемы.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru