



SOC Forum 2019: половина инвестиций в ИБ неэффективна

SOC Forum 2019: половина инвестиций в ИБ неэффективна

SOC Forum 2019: половина инвестиций в ИБ неэффективна

Сегодня на мероприятии SOC Forum 2019 в Москве прошла пресс-конференция «Ростелеком-Солар», в ходе которой компания представила новый отчёт, посвящённый трендам и методикам кибератак.

От лица национального провайдера сервисов и технологий для защиты информационных активов выступил Игорь Ляпунов, вице-президент ПАО «Ростелеком» и генеральный директор «Ростелеком-Солар».

Помимо прочего, господин Ляпунов осветил тему новой бизнес-модели сервисов кибербезопасности, а также инициативу в сфере раннего оповещения о кибератаках и создание центров Киберполигона.

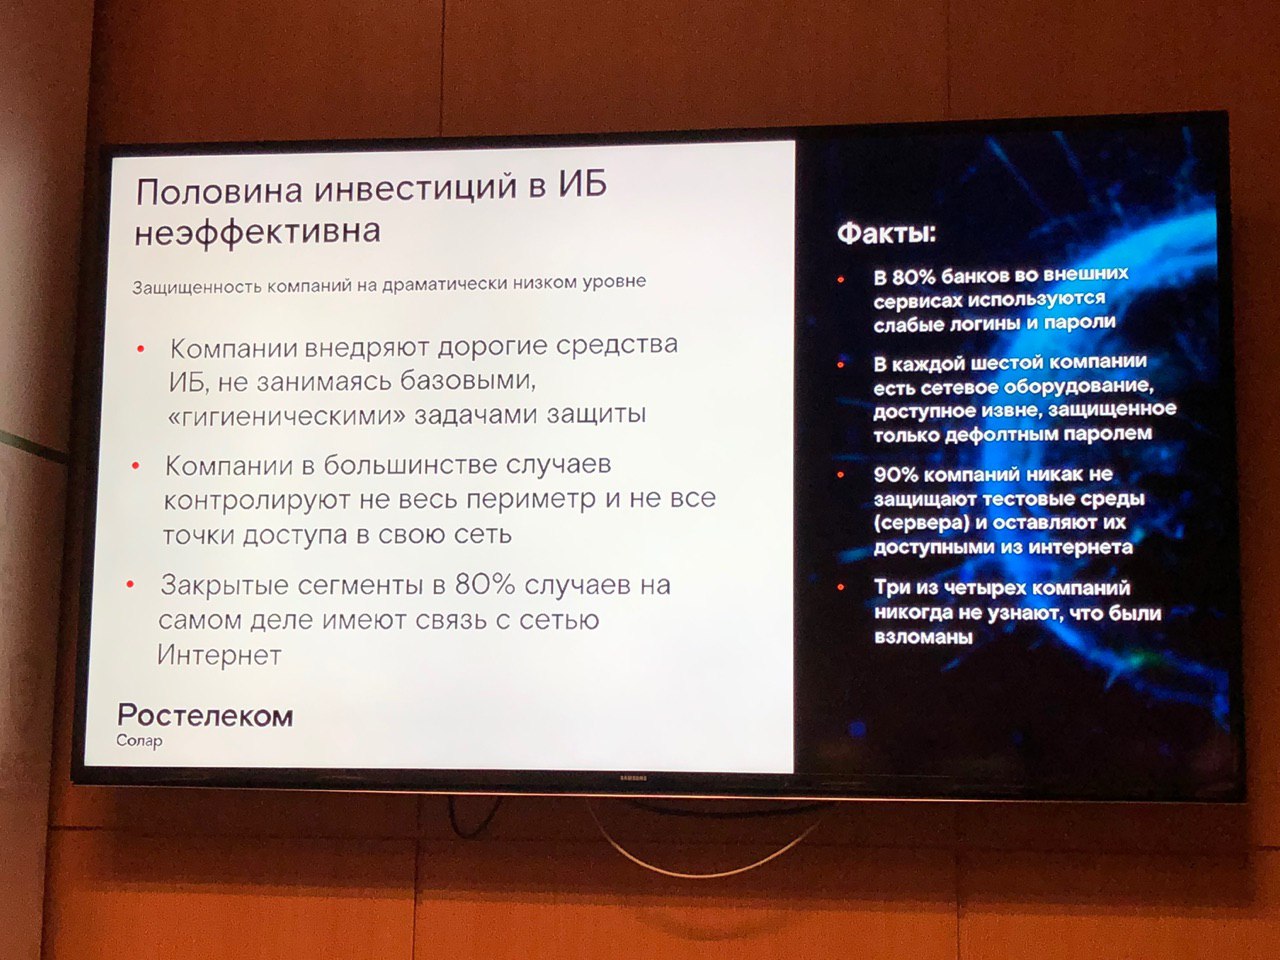
Один из основных выводов компании, озвученных на SOC Forum 2019, звучал так: «половина инвестиций в обеспечение информационной безопасности неэффективна». «Ростелеком-Солар» подкрепил это высказывание следующими статистическими данными:

  • Компании внедряют дорогие средства ИБ, забывая про базовые, «гипотетические» задачи защиты.
  • В большинстве случаев компании контролируют не все точки доступа в свою сеть и не весь периметр.
  • В 80% случаев закрытые сегменты на деле имеют связь с интернетом.

Также представитель «Ростелеком-Солар» привёл и другие факты, описывающие неприемлемо низкий уровень защиты компаний и кредитных организаций. Например, в 80% банков во внешних сервисах используются слабые логины и пароли.

В каждой шестой компании есть сетевое оборудование, доступное извне, но при этом защищённое только паролем, установленным по умолчанию.

Более того, 90% компаний ничем не защищают тестовые среды (серверы), которые также могут быть доступны из интернета. А три из четырёх компаний никогда и не узнают, что их взломали злоумышленники.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru