



Эксперты: Не перезагружайте компьютер, столкнувшись с шифровальщиком

Эксперты: Не перезагружайте компьютер, столкнувшись с шифровальщиком

Эксперты: Не перезагружайте компьютер, столкнувшись с шифровальщиком

Эксперты в области кибербезопасности не рекомендуют пользователям перезагружать компьютер после попадания шифровальщика в систему. При определённом стечении обстоятельств это сыграет на руку вредоносной программе.

Вместо перезагрузки специалисты советуют перевести компьютер в режим сна, отключить его от сети и обратиться за помощью к профессионалам.

Полностью выключить машину тоже можно, однако режим сна предпочтительнее, так как он сохраняет копию памяти. Некоторые шифровальщики, написанные халатно, оставляют там копии ключей шифрования.

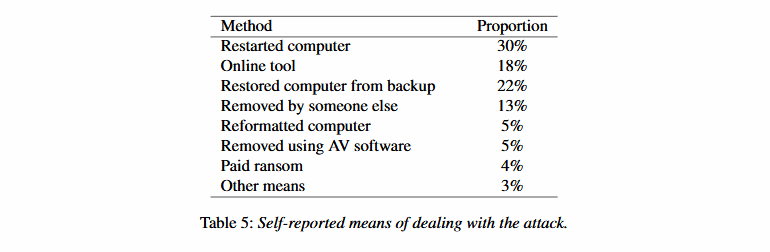
Свои рекомендации эксперты основывают на результатах недавнего исследования, в котором были опрошены 1180 взрослых американцев, ставших жертвами программ-шифровальщиков.

Практически 30% респондентов пытались избавиться от вредоносной программы путём перезагрузки компьютера.

К сожалению, современные вымогатели, шифрующие файлы жертвы, не прощают таких ошибок.

«Иногда процесс шифрования прерывается из-за отсутствия доступа к подключённым дискам или похожей проблемы. В этом случае перезагрузка компьютера лишь навредит, ибо после старта системы вредонос постарается завершить работу», — объясняет Билл Сигел, гендиректор и сооснователь Coveware.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru