



Эксперты: Не перезагружайте компьютер, столкнувшись с шифровальщиком

Эксперты: Не перезагружайте компьютер, столкнувшись с шифровальщиком

Эксперты: Не перезагружайте компьютер, столкнувшись с шифровальщиком

Эксперты в области кибербезопасности не рекомендуют пользователям перезагружать компьютер после попадания шифровальщика в систему. При определённом стечении обстоятельств это сыграет на руку вредоносной программе.

Вместо перезагрузки специалисты советуют перевести компьютер в режим сна, отключить его от сети и обратиться за помощью к профессионалам.

Полностью выключить машину тоже можно, однако режим сна предпочтительнее, так как он сохраняет копию памяти. Некоторые шифровальщики, написанные халатно, оставляют там копии ключей шифрования.

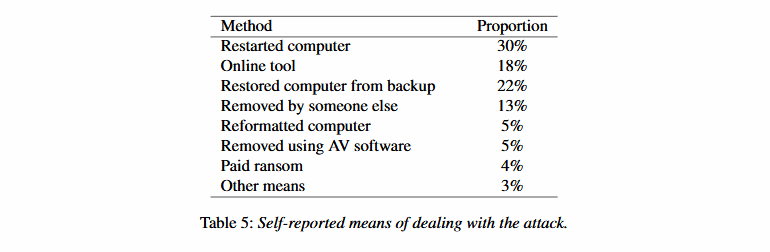
Свои рекомендации эксперты основывают на результатах недавнего исследования, в котором были опрошены 1180 взрослых американцев, ставших жертвами программ-шифровальщиков.

Практически 30% респондентов пытались избавиться от вредоносной программы путём перезагрузки компьютера.

К сожалению, современные вымогатели, шифрующие файлы жертвы, не прощают таких ошибок.

«Иногда процесс шифрования прерывается из-за отсутствия доступа к подключённым дискам или похожей проблемы. В этом случае перезагрузка компьютера лишь навредит, ибо после старта системы вредонос постарается завершить работу», — объясняет Билл Сигел, гендиректор и сооснователь Coveware.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru