


Импортозамещение без прикрас: на «Сетевом лете» устроят прожарку вендоров

Импортозамещение без прикрас: на «Сетевом лете» устроят прожарку вендоров

Импортозамещение без прикрас: на «Сетевом лете» устроят прожарку вендоров

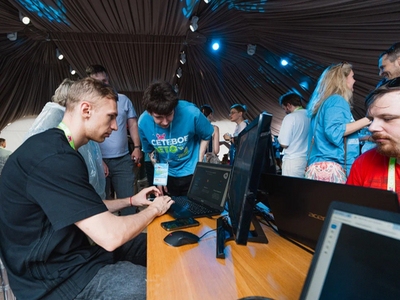
2 июля в Москве состоится вторая конференция «Сетевое лето» — необычный ИТ-опен-эйр для сетевых инженеров, архитекторов, специалистов по эксплуатации, CIO и CTO. Главная идея мероприятия — меньше презентаций, больше реальных кейсов, живого общения и практики.

В программе заявлены выступления экспертов «Инфосистемы Джет», Yandex Infrastructure, МТС, Билайна, «Лаборатории Касперского», BI.ZONE, АО «НСИС», Финтех-Платформы и других компаний.

Одной из самых обсуждаемых частей конференции обещает стать «прожарка» отечественных вендоров. Участники смогут напрямую задать производителям неудобные вопросы об импортозамещении, эксплуатации оборудования и возникающих проблемах без привычных маркетинговых презентаций.

Практики тоже будет достаточно. На площадке в Строгино развернут лабораторию с реальным сетевым оборудованием, где инженеры смогут самостоятельно восстанавливать сетевую доступность, экспериментировать с настройками и разбирать типовые сценарии эксплуатации.

Отдельный мастер-класс посвятят использованию искусственного интеллекта в работе сетевых инженеров. Участникам покажут, как ИИ помогает анализировать конфигурации, строить топологию сети, составлять таблицы соединений и создавать собственные промпты для автоматизации рутинных задач.

В инженерном треке организаторы обещают исключительно технические доклады — без вводных лекций. Среди тем: производство российских коммутаторов, эксплуатация SAN, особенности PoE, аналитика состояния сетевого оборудования, балансировка между ЦОДами, NGFW, автоматизация сетей и тестирование производительности балансировщиков.

По словам организаторов, цель «Сетевого лета» — превратить конференцию в площадку, где инженеры смогут не только послушать доклады, но и поспорить с коллегами, проверить оборудование своими руками и обсудить реальные проблемы, с которыми сталкиваются при построении современных сетей.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru