



Большинство сисадминов предпочитают GUI для управления файрволом

Большинство сисадминов предпочитают GUI для управления файрволом

Большинство сисадминов предпочитают GUI для управления файрволом

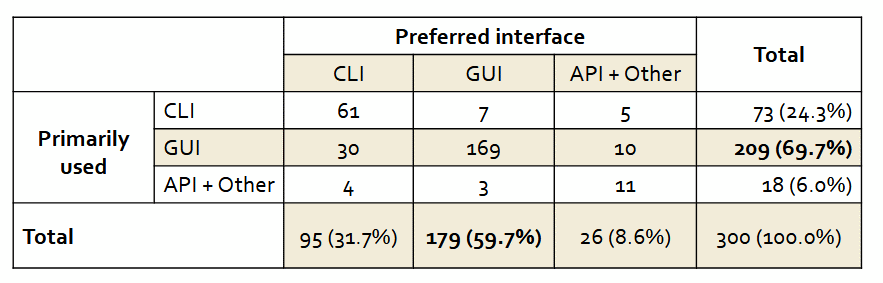
Работая с файрволами, большинство системных администраторов выбирают взаимодействие через GUI (графический интерфейс пользователя), нежели интерфейс командной строки (CLI). К такому выводу пришли исследователи Карлстадского университета в Швеции.

Специалисты провели опрос среди нескольких сотен системных администраторов. Несмотря на стереотип, что все они используют командную строку, любителей GUI оказалось существенно больше.

Практически 60% администраторов заявили, что предпочитают GUI. 70% утверждают, что используют графический интерфейс ежедневно.

По словам экспертов, CLI не всегда подходит для управления сложным набором защитных программ. Хотя в некоторых кругах, безусловно, командная строка является эталоном.

В ходе опроса исследователи задали сисадминам более 15 вопросов, призванных раскрыть причины выбора GUI. Основной такой причиной стало юзабилити.

«CLI совсем не годится для отображения визуальной информации», — заявил Леонардо Мартучи, один из проводивших исследование специалистов.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru