



Китайские киберпреступники атакуют Microsoft SQL Server новым бэкдором

Китайские киберпреступники атакуют Microsoft SQL Server новым бэкдором

Китайские киберпреступники атакуют Microsoft SQL Server новым бэкдором

Новая вредоносная программа, созданная китайскими правительственными киберпреступниками Winnti Group, используется для атак на системы Microsoft SQL Server (MSSQL). Операции злоумышленников обнаружили исследователи антивирусной компании ESET.

Разработанный китайскими хакерами вредоносный инструмент получил имя skip-2.0, с его помощью атакующие помещали на серверы MSSQL Server 11 и 12 бэкдор, позволяющий использовать любой аккаунт с помощью так называемого «магического пароля».

Помимо этого, skip-2.0 вполне успешно справляется с задачей сокрытия злонамеренной активности. То есть обнаружить действия преступников по логам не получится.

«Этот бэкдор позволяет оператору не только закрепиться в системе жертвы, используя специальный пароль, но и оставаться в тени — за это отвечают дополнительные механизмы», — пишут эксперты ESET.

Имя Winnti Group используется для описания ряда правительственных киберпреступников из Китая, которые делят один вредоносный код. Атаки этого объединения наблюдаются с 2011 года.

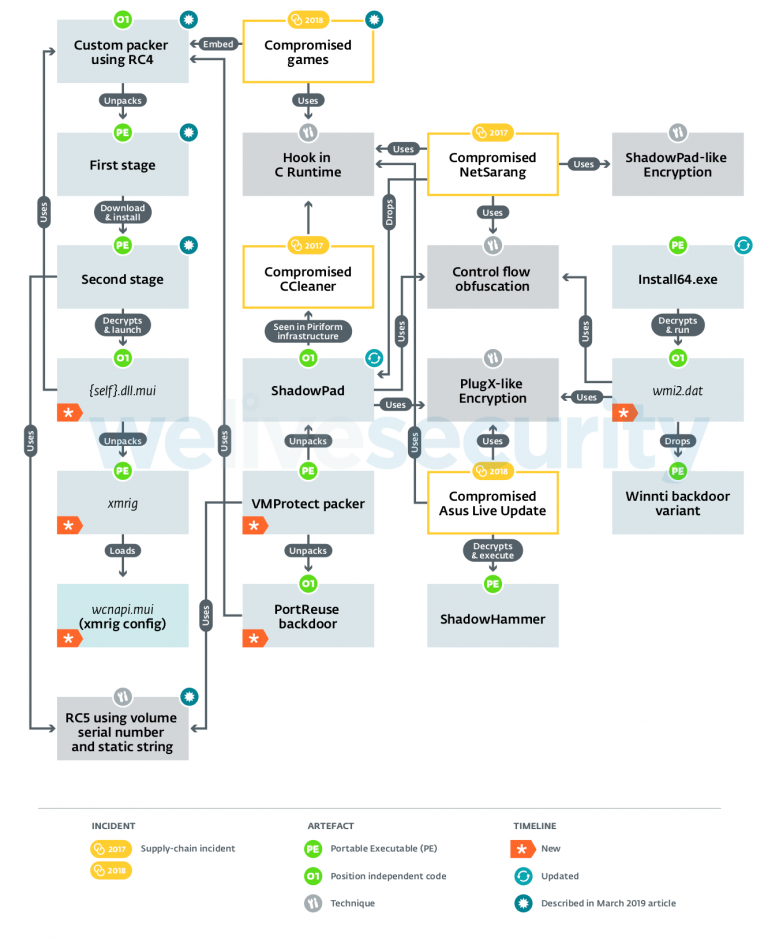
В процессе исследования нового бэкдора специалисты ESET обнаружили, что skip-2.0 связан с другими вредоносными программами Winnti Group: PortReuse и ShadowPad. Все три зловреда используют один лаунчер и упаковщик кода.

Несмотря на то, что атакуемые версии MSSQL Server 11 и 12 довольно старые (2012 и 2014 года соответственно), они, по данным ESET, самые распространённые на данный момент.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru