



Ещё 25 агрессивных Android-вредоносов пробрались в Google Play Store

Ещё 25 агрессивных Android-вредоносов пробрались в Google Play Store

Ещё 25 агрессивных Android-вредоносов пробрались в Google Play Store

25 вредоносных приложений для Android, которые установили в общей сложности более двух миллионов пользователей, задействовали интересную схему инфицирования мобильного устройства и обхода защитных мер Google Play Store.

Исследователи компании Symantec обнаружили эти приложения в официальном магазине в конце августа. Вредоносы демонстрировали агрессивную рекламу на весь экран, однако эта фаза начиналась далеко не сразу.

Сразу после установки в системе программы вели себя тихо, никак не проявляя злонамеренную активность. Уже позже они подгружали дополнительные файлы конфигурации, которые «переключали» их в режим адваре.

На деле после загрузки конфигурационных файлов происходило следующее: иконка приложения скрывалась, а на весь дисплей смартфона отображалась реклама, позволяя авторам приложения зарабатывать на пользователях.

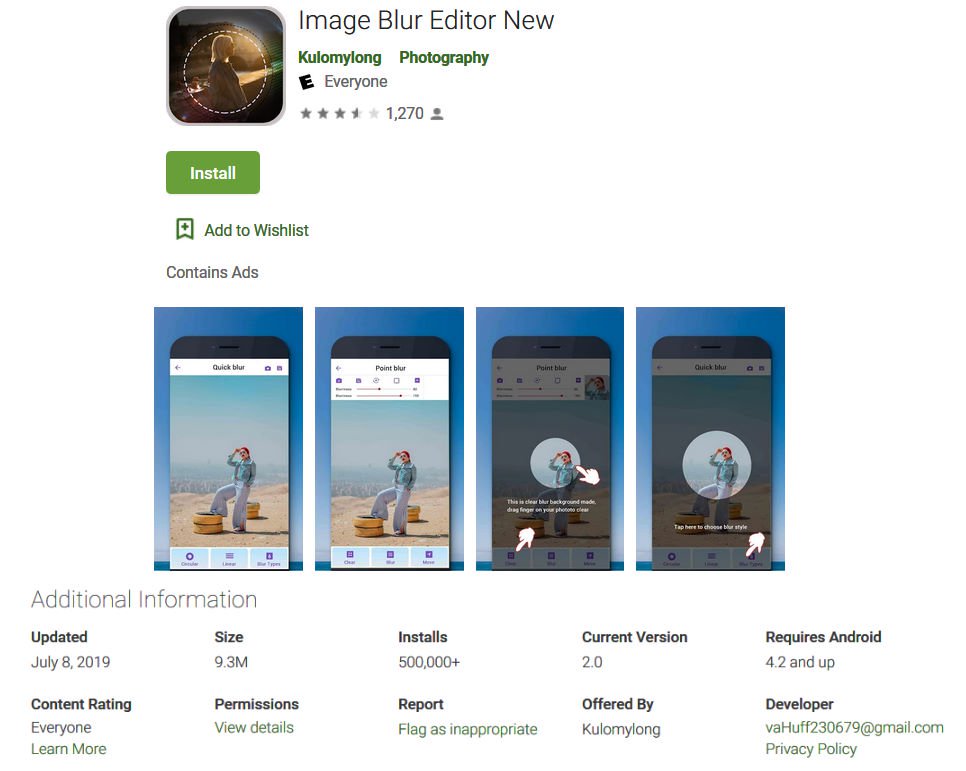
Все 25 вредоносных программ маскировались под утилиты для обработки фотографий и спекулировали на теме моды. Эксперты сообщили Google об их существовании 2 сентября.

«У всех 25 приложений схожая структура кода и контента. Это натолкнуло нас на мысль, что за разработкой этих программ стоит одна и та же организация или группа», — пишут специалисты в отчёте.

При этом авторы вредоносов проделали определённую работу, чтобы избежать детектирования установленными антивирусными средствами — они зашифровали некоторые ключевые слова в исходном коде приложений.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru