



Kaspersky Security для Microsoft Office 365 теперь защищает OneDrive

Kaspersky Security для Microsoft Office 365 теперь защищает OneDrive

Kaspersky Security для Microsoft Office 365 теперь защищает OneDrive

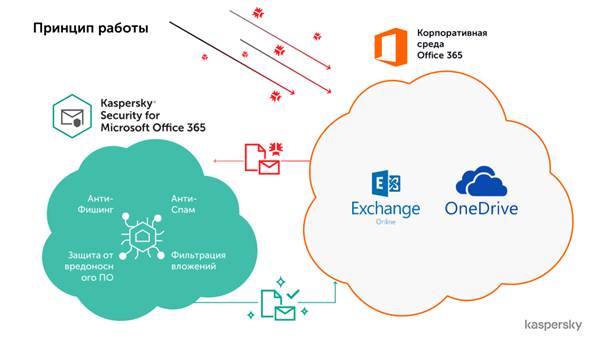
«Лаборатория Касперского» выпустила новую версию своего решения для защиты облачной корпоративной почты Kaspersky Security для Microsoft Office 365: теперь продукт распознаёт и блокирует киберугрозы не только в сервисе Exchange Online, но и в хранилище OneDrive. Обновлённое решение использует эвристические методы, машинное обучение и другие технологи нового поколения для защиты электронной почты от программ-вымогателей и шифровальщиков, вредоносных вложений, спама, фишинга, а также ранее неизвестных угроз.

Облачное хранилище документов даёт организациям столь необходимые сегодня гибкость, оперативность и возможность вести дела в любое время и в любом месте. В то же время такой способ хранения корпоративной информации несёт с собой и потенциальные риски, поскольку среди большого количества файлов не всегда можно заметить что-то подозрительное. Более того, как показывают результаты опроса «Лаборатории Касперского», две трети офисных работников в России (65%) с трудом могут вспомнить, что именно они добавили в общие облачные папки.

Kaspersky Security для Microsoft Office 365 предотвратит проникновение и распространение угроз в корпоративной почте и облачном хранилище. Решение фильтрует входящие и исходящие сообщения, проверяя их по множеству различных критериев. К примеру, обновлённый Kaspersky Security для Microsoft Office 365 способен распознать вредоносное вложение, даже если злоумышленник тщательно пытался замаскировать подлинные форматы и атрибуты файлов. А для борьбы с такой распространённой и опасной угрозой, как фишинг, решение применяет множество новейших технологий, включая нейросети: благодаря такому подходу можно выявить даже так называемой фишинг «нулевого часа», предотвратив тем самым утечку ценных корпоративных данных.    

«Облачные хранилища, в частности OneDrive, – популярный и широко используемый в бизнесе инструмент. Но быстрый и лёгкий доступ к общим файлам есть не только у сотрудников, в облачные папки может проникнуть и вредоносное ПО. Так что этот ценный ресурс, как и любые другие активы компании, надо тщательно защищать. Наше специальное решение Kaspersky Security для Microsoft Office 365 позволяет организациям получать максимум преимуществ от сервисов совместной работы, не беспокоясь о целостности и защищённости хранимых в них данных», – отметил Сергей Марцынкьян, руководитель отдела продуктового маркетинга для корпоративного бизнеса «Лаборатории Касперского».

Подробнее о возможностях Kaspersky Security для Microsoft Office 365 можно узнать здесь: https://www.kaspersky.ru/small-to-medium-business-security/microsoft-off....

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru