



Kaspersky Security для Microsoft Office 365 теперь защищает OneDrive

Kaspersky Security для Microsoft Office 365 теперь защищает OneDrive

Kaspersky Security для Microsoft Office 365 теперь защищает OneDrive

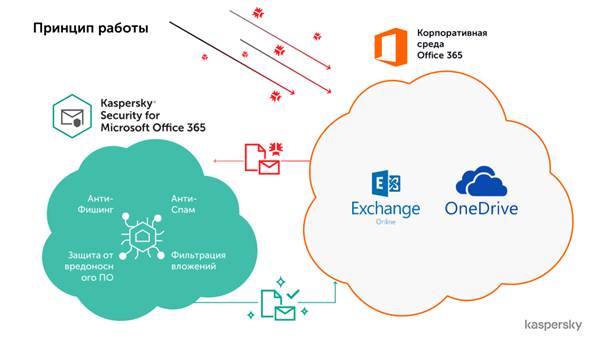
«Лаборатория Касперского» выпустила новую версию своего решения для защиты облачной корпоративной почты Kaspersky Security для Microsoft Office 365: теперь продукт распознаёт и блокирует киберугрозы не только в сервисе Exchange Online, но и в хранилище OneDrive. Обновлённое решение использует эвристические методы, машинное обучение и другие технологи нового поколения для защиты электронной почты от программ-вымогателей и шифровальщиков, вредоносных вложений, спама, фишинга, а также ранее неизвестных угроз.

Облачное хранилище документов даёт организациям столь необходимые сегодня гибкость, оперативность и возможность вести дела в любое время и в любом месте. В то же время такой способ хранения корпоративной информации несёт с собой и потенциальные риски, поскольку среди большого количества файлов не всегда можно заметить что-то подозрительное. Более того, как показывают результаты опроса «Лаборатории Касперского», две трети офисных работников в России (65%) с трудом могут вспомнить, что именно они добавили в общие облачные папки.

Kaspersky Security для Microsoft Office 365 предотвратит проникновение и распространение угроз в корпоративной почте и облачном хранилище. Решение фильтрует входящие и исходящие сообщения, проверяя их по множеству различных критериев. К примеру, обновлённый Kaspersky Security для Microsoft Office 365 способен распознать вредоносное вложение, даже если злоумышленник тщательно пытался замаскировать подлинные форматы и атрибуты файлов. А для борьбы с такой распространённой и опасной угрозой, как фишинг, решение применяет множество новейших технологий, включая нейросети: благодаря такому подходу можно выявить даже так называемой фишинг «нулевого часа», предотвратив тем самым утечку ценных корпоративных данных.    

«Облачные хранилища, в частности OneDrive, – популярный и широко используемый в бизнесе инструмент. Но быстрый и лёгкий доступ к общим файлам есть не только у сотрудников, в облачные папки может проникнуть и вредоносное ПО. Так что этот ценный ресурс, как и любые другие активы компании, надо тщательно защищать. Наше специальное решение Kaspersky Security для Microsoft Office 365 позволяет организациям получать максимум преимуществ от сервисов совместной работы, не беспокоясь о целостности и защищённости хранимых в них данных», – отметил Сергей Марцынкьян, руководитель отдела продуктового маркетинга для корпоративного бизнеса «Лаборатории Касперского».

Подробнее о возможностях Kaspersky Security для Microsoft Office 365 можно узнать здесь: https://www.kaspersky.ru/small-to-medium-business-security/microsoft-off....

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru