



Apple Watch в будущем смогут идентифицировать вас по коже запястья

Apple Watch в будущем смогут идентифицировать вас по коже запястья

Apple Watch в будущем смогут идентифицировать вас по коже запястья

Apple, судя по всему, рассматривает возможность усовершенствовать браслет от часов Apple Watch. Корпорация из Купертино запатентовала несколько интересных технологий, которые в случае реализации оснастят браслет по-настоящему интересными функциями.

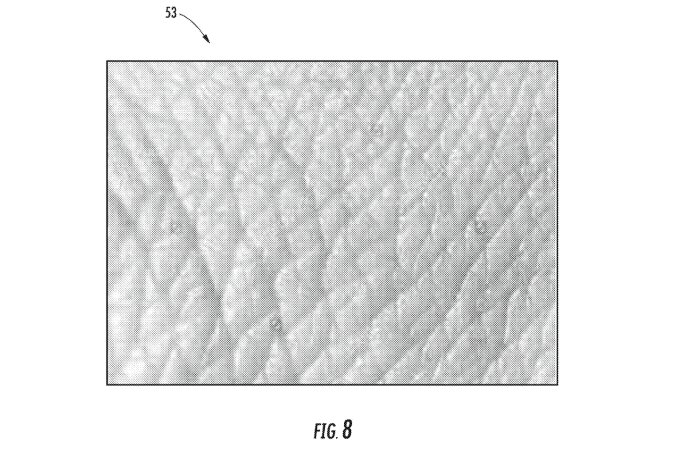
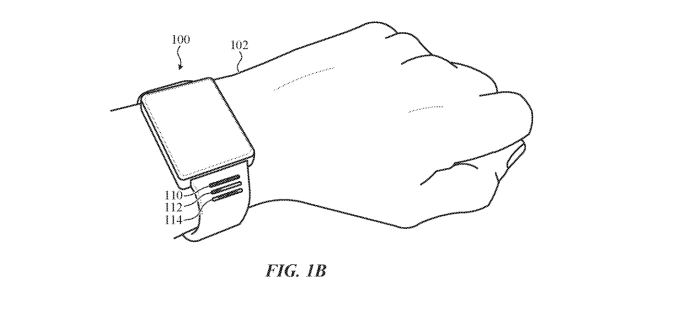
Первый патент описывает датчик, встроенный в браслет Apple Watch. Этот датчик будет выстраивать термографическое изображение запястья пользователя.

Это позволит выделить отличительные черты (структура кожи, волосы на руке), которые помогут идентифицировать владельца устройства. По принципу действия это напоминает тот же отпечаток пальца.

Отметим, что на сегодняшний день Apple Watch не поддерживают ни одного способа разблокировки с помощью биометрии. В «умных часах» нет ни Face ID, ни Touch ID.

В случае реализации инфракрасного снимка запястья, разблокировка часов будет происходить автоматически, что избавит пользователя от необходимости каждый раз вводить PIN-код.

Второй патент рассказывает о технологии, которая поможет браслету Apple Watch автоматически затягиваться или ослаблять хватку.

Последний третий патент намекает, что корпорация хочет оснастить Apple Watch световыми индикаторами, которые будут уведомлять о входящих текстовых сообщениях или о количестве метров, которые вам осталось пройти до места назначения.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru