



Новый шифровальщик Syrk атакует игроков в Fortnite

Новый шифровальщик Syrk атакует игроков в Fortnite

Новый шифровальщик Syrk атакует игроков в Fortnite

Новое семейство программ-вымогателей, обнаруженных недавно экспертами компании Cyren, атакует исключительно любителей игры Fortnite. Сам вымогатель основан на вредоносе Hidden-Cry с открытым исходным кодом.

Игра Fortnite пользуется огромной популярностью, пользовательская база насчитывает более 250 миллионов игроков по всему миру.

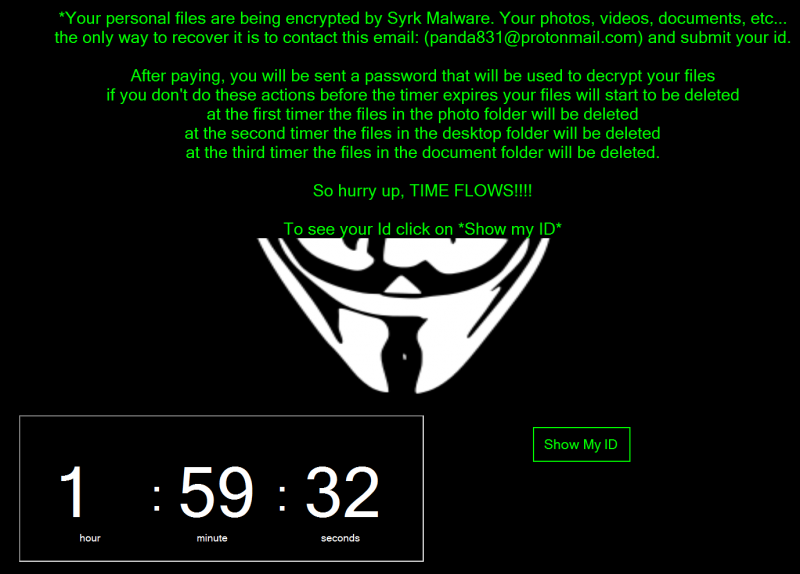
Новый шифровальщик, получивший имя Syrk, пытается паразитировать на популярности Fortnite, предлагая геймерам хакерский инструмент для этой игры. После запуска вредоносная программа сразу начинает шифровать файлы жертвы, параллельно добавляя к ним расширение .Syrk.

Анализ Cyren показал, что новый вредонос позаимствовал основу у другой киберугрозы — Hidden-Cry. С конца 2018 года исходный код Hidden-Cry доступен на GitHub.

Вымогатель пытается заставить жертв заплатить выкуп как можно скорее, для этого он удаляет часть файлов каждые два часа. Однако исследователи Cyren уверены, что пострадавшие могут восстановить и расшифровать свои файлы без помощи злоумышленников.

Бинарник Syrk весит 12 Мб, в процессе запуска зловред также пытается отключить «Защитник Windows» и Контроль учетных записей пользователей (User Account Control, UAC), для этого программа использует реестр ОС.

Помимо этого, шифровальщик отслеживает программы, которые могут завершить его процесс: Task Manager, Procmon64 и ProcessHacker. Кроме того, Syrk пробует заразить подключенные USB-устройства.

Команда Cyren нашла два способа расшифровки пострадавших файлов. Один из них — dh35s3h8d69s3b1k.exe, дешифратор для Hidden-Cry. Второй — использовать файлы, содержащие ID и пароль, необходимые для расшифровки (эти файлы сам вымогатель устанавливает в систему).

Список файлов с ID и паролями: -i+.txt, -pw+.txt, and +dp-.txt, все они находятся в директории C:\Users\Default\AppData\Local\Microsoft\.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru