



Киберпреступники используют новый Java-вредонос для атак на банкоматы

Киберпреступники используют новый Java-вредонос для атак на банкоматы

Киберпреступники используют новый Java-вредонос для атак на банкоматы

Эксперты сообщили о появлении нового Java-вредоноса, использующего API XFS (EXtension for Financial Service) для обналичивания денежных средств в банкоматах. Атаки такого вида ещё называют джекпотингом — злоумышленники заставляют устройство «выплевывать» купюры.

Специалисты отметили, что это весьма специфичная вредоносная программа, которую киберпреступники использовали в атаках на банковский сектор. Исследователи нашли связь проанализированного образца с недавними кибероперациями злоумышленников.

«Этот ATM-вредонос не полагается на стандартные интерфейсы для коммуникации, напротив — используются специфичные техники, которые говорят о хорошем уровне кастомизации», — объясняют эксперты.

«Не исключено, что киберпреступники получили инсайдерскую информацию из атакуемых финансовых организаций».

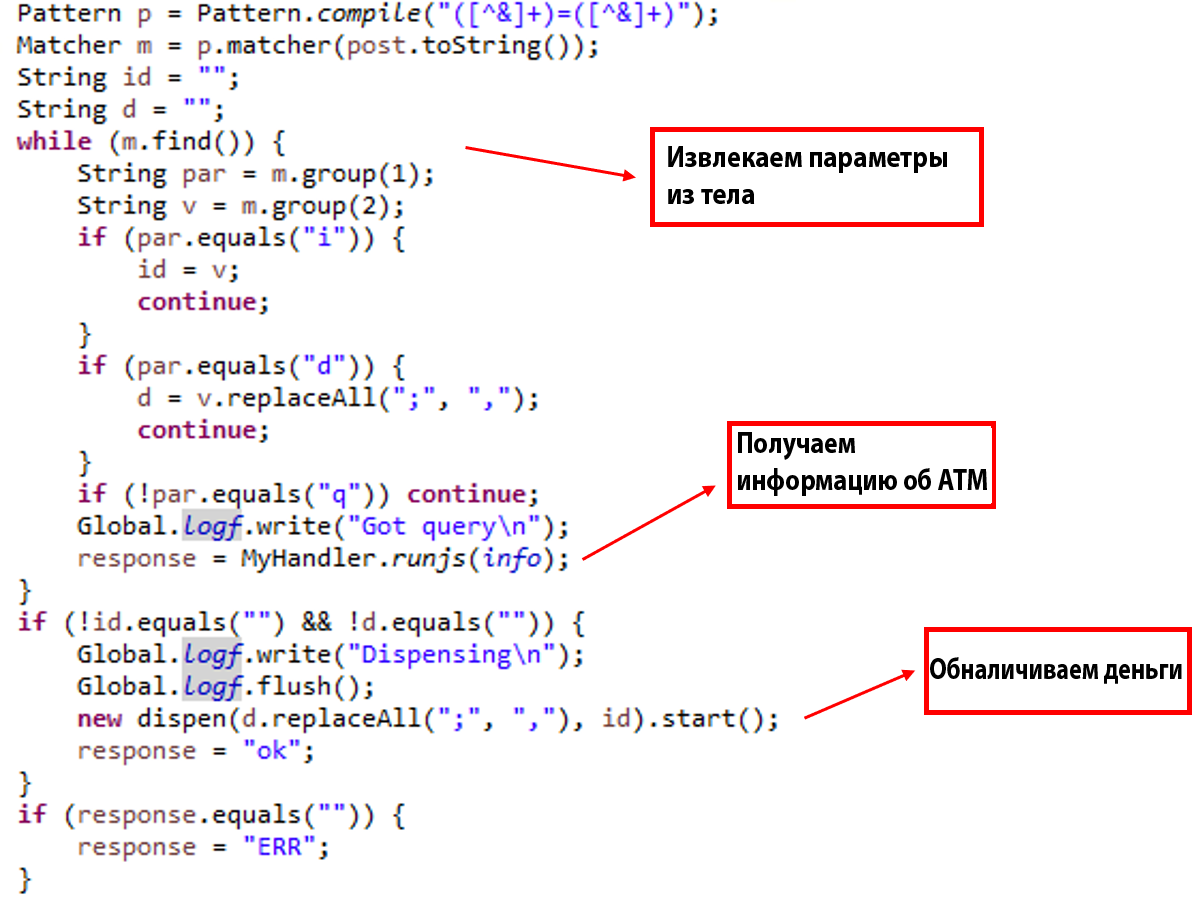
Попав в систему банкомата, вредоносная программа осуществляет ряд проверок — например, корректность работы Java Virtual Machine (JVM) — после чего поднимает HTTP-сервер, выступающий в качестве интерфейса между атакующим и целевым ATM.

В зловреде жестко закодирован IP-адрес 150.100.248[.]18, который потребуется на более поздних стадиях атаки. Используя простые HTTP-запросы, атакующий может активировать отдельные возможности вредоносной программы.

Большинство злонамеренных действий выполняется за счёт JavaScript-кода. Именно он помогает злоумышленникам опустошить содержимое банкомата.

В случае успешной атаки вредонос посылает соответствующую информацию на вышеупомянутый адрес 150.100.248[.]18. Что отличает эту программу от ее аналогов, делая при этом ее более опасной, — возможность удаленно выполнять batch-команды.

С полным техническим разбором этого вредоноса можно ознакомиться в блоге Yoroi.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru