



Червь MyDoom спустя 15 лет все ещё действует на автопилоте

Червь MyDoom спустя 15 лет все ещё действует на автопилоте

Червь MyDoom спустя 15 лет все ещё действует на автопилоте

Червяк MyDoom, который многими признан одной из самых деструктивных вредоносных программ в истории, все ещё наматывает круги в Сети. Действуя на автопилоте, вредонос атакует пользователей электронной почты по всему миру.

Семейство вредоносных программ MyDoom (также известно под именами Novarg, Mimail и Shimg) действует как минимум с 2004 года. Зловред имеет признаки червя — распространяется от жертвы к жертве с помощью электронной почты.

Некоторые образцы даже могли заражать цели через пиринговые сети (peer-to-peer, P2P).

После заражения MyDoom открывает бэкдор на TCP-портах 3127-3198, позволяя атакующим удаленно контролировать скомпрометированную систему. Таким образом, злоумышленник может загружать дополнительные вредоносные нагрузки и запускать DoS-атаки.

Помимо этого, MyDoom собирает имейл-адреса из различных источников на заражённой машине, после чего рассылает свою копию по этим адресам.

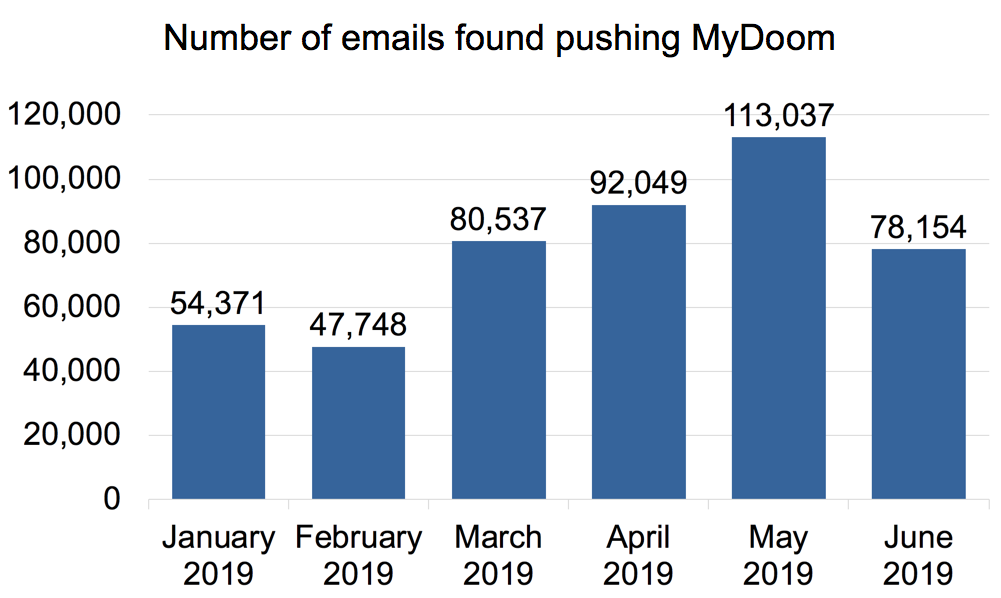
По словам Брэда Данкена из компании Palo Alto Networks, MyDoom все ещё можно встретить в Сети даже спустя 15 лет — каждый месяц детектируются образцы этого вредоноса.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru