



Червь MyDoom спустя 15 лет все ещё действует на автопилоте

Червь MyDoom спустя 15 лет все ещё действует на автопилоте

Червь MyDoom спустя 15 лет все ещё действует на автопилоте

Червяк MyDoom, который многими признан одной из самых деструктивных вредоносных программ в истории, все ещё наматывает круги в Сети. Действуя на автопилоте, вредонос атакует пользователей электронной почты по всему миру.

Семейство вредоносных программ MyDoom (также известно под именами Novarg, Mimail и Shimg) действует как минимум с 2004 года. Зловред имеет признаки червя — распространяется от жертвы к жертве с помощью электронной почты.

Некоторые образцы даже могли заражать цели через пиринговые сети (peer-to-peer, P2P).

После заражения MyDoom открывает бэкдор на TCP-портах 3127-3198, позволяя атакующим удаленно контролировать скомпрометированную систему. Таким образом, злоумышленник может загружать дополнительные вредоносные нагрузки и запускать DoS-атаки.

Помимо этого, MyDoom собирает имейл-адреса из различных источников на заражённой машине, после чего рассылает свою копию по этим адресам.

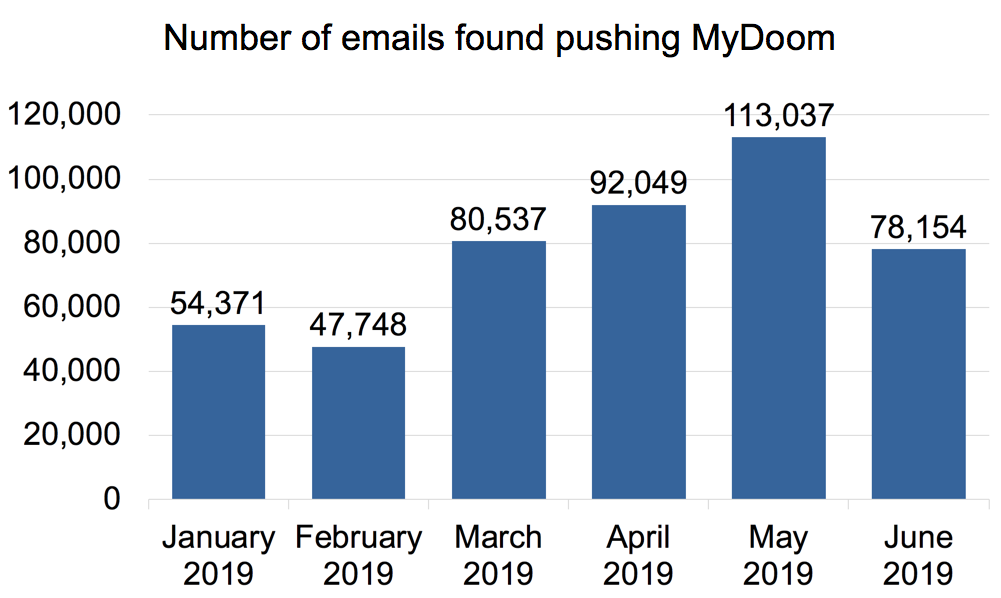
По словам Брэда Данкена из компании Palo Alto Networks, MyDoom все ещё можно встретить в Сети даже спустя 15 лет — каждый месяц детектируются образцы этого вредоноса.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru