



XSS-уязвимость подвергает риску атаки сотрудников Google

XSS-уязвимость подвергает риску атаки сотрудников Google

XSS-уязвимость подвергает риску атаки сотрудников Google

Исследователь в области безопасности обнаружил XSS-уязвимость, которая может использоваться для атак сотрудников Google, а также для получения доступа к счетам и другой конфиденциальной информации.

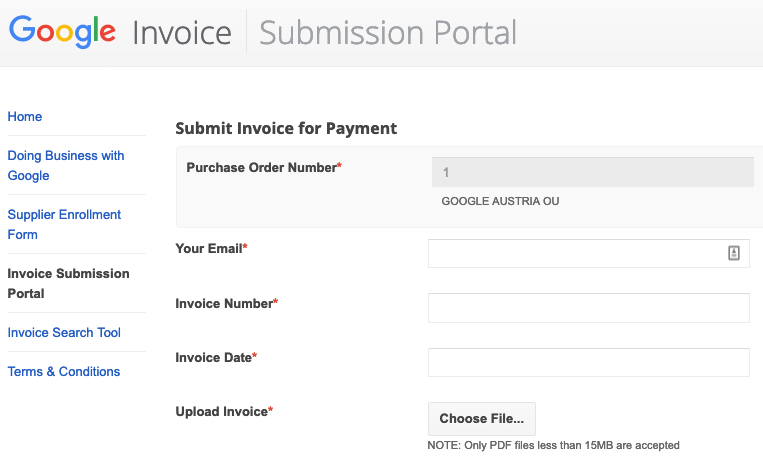
Проблему безопасности нашел 16-летний Томас Орлита, проанализировав ресурс Google Invoice Submission, который располагается по адресу gist-uploadmyinvoice.appspot.com. Именно там вендоры могут отправлять счета Google.

В процессе отправки счета пользователей просят предоставить разного рода информацию посредством нескольких текстовых полей. Эти поля грамотно защищены от XSS-атак.

Однако Орлита обнаружил, что функция загрузки счетов, которые должны быть в формате PDF, может быть использована для загрузки файлов другого формата — HTML. Атакующий просто должен перехватить запрос, а также поменять имя загружаемого файла и его свойства Content-Type на HTML.

Тестируя брешь, эксперт загрузил HTML-файл, содержащий XSS-составляющую. Каждый раз при запуске вредоносной нагрузки исследователю должно было приходить специальное электронное письмо.

Спустя несколько дней Орлита получил имейл, который сигнализировал, что его JavaScript-код был выполнен в домене googleplex.com.

Эксперт сделал вывод, что успешная эксплуатация этой проблемы безопасности может привести к атаке на сотрудников Google, а также стать причиной утечки конфиденциальной информации.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru