



Gmail испугал юзеров уведомлениями о новом подключенном устройстве

Gmail испугал юзеров уведомлениями о новом подключенном устройстве

Gmail испугал юзеров уведомлениями о новом подключенном устройстве

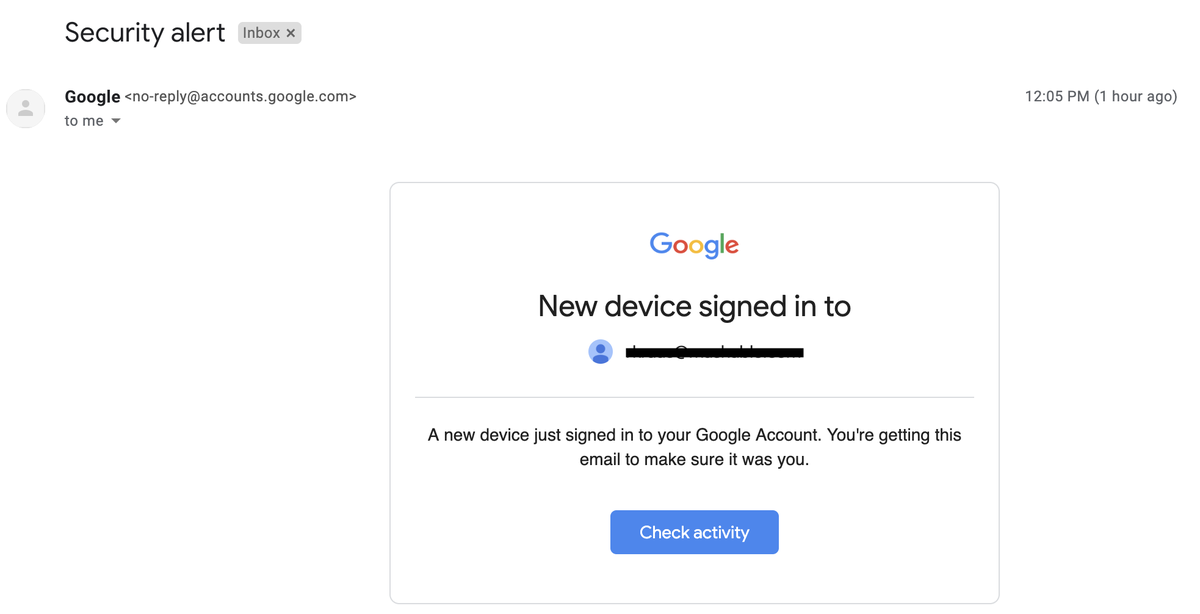
Вчера во второй половине дня многие пользователи Gmail получили уведомления о подключении к аккаунту нового неизвестного устройства. Однако переживать не стоит, сервис электронной почты отправил эти уведомления по ошибке.

Число затронутых этим инцидентом пользователей на данный момент неизвестно. Однако, как заявил некий администратор G Suite, пожелавший остаться неназванным, уведомления были разосланы приличному количеству юзеров.

По словам источника, слова которого передает издание Mashable, инцидент был настолько масштабным, что Google опубликовала специальное предупреждение в панели Admin Panel.

В Google также заявили, что сотрудники расследуют данное происшествие, что уже позволило идентифицировать потенциальную причину. Однако никаких дальнейших деталей предоставлено не было.

Как можно догадаться, многих пользователей уведомление о новом подключившемся устройстве могло напугать. Первая мысль, которая приходит в голову после таких уведомлений, — меня взломали.

Однако в этом случае точно переживать не стоит. Возможно, Google просто столкнулась с незначительным сбоем в работе своих систем. Подождем дальнейших новостей.

Напомним, вчера стало известно, что Google использует в своих целях электронные письма пользователей сервиса Gmail. Оказалось, что корпорация сканирует письма на наличие онлайн-покупок, которые впоследствии будут отображаться в аккаунте Google.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru