



Google использует Gmail для отслеживания ваших покупок

Google использует Gmail для отслеживания ваших покупок

Google использует Gmail для отслеживания ваших покупок

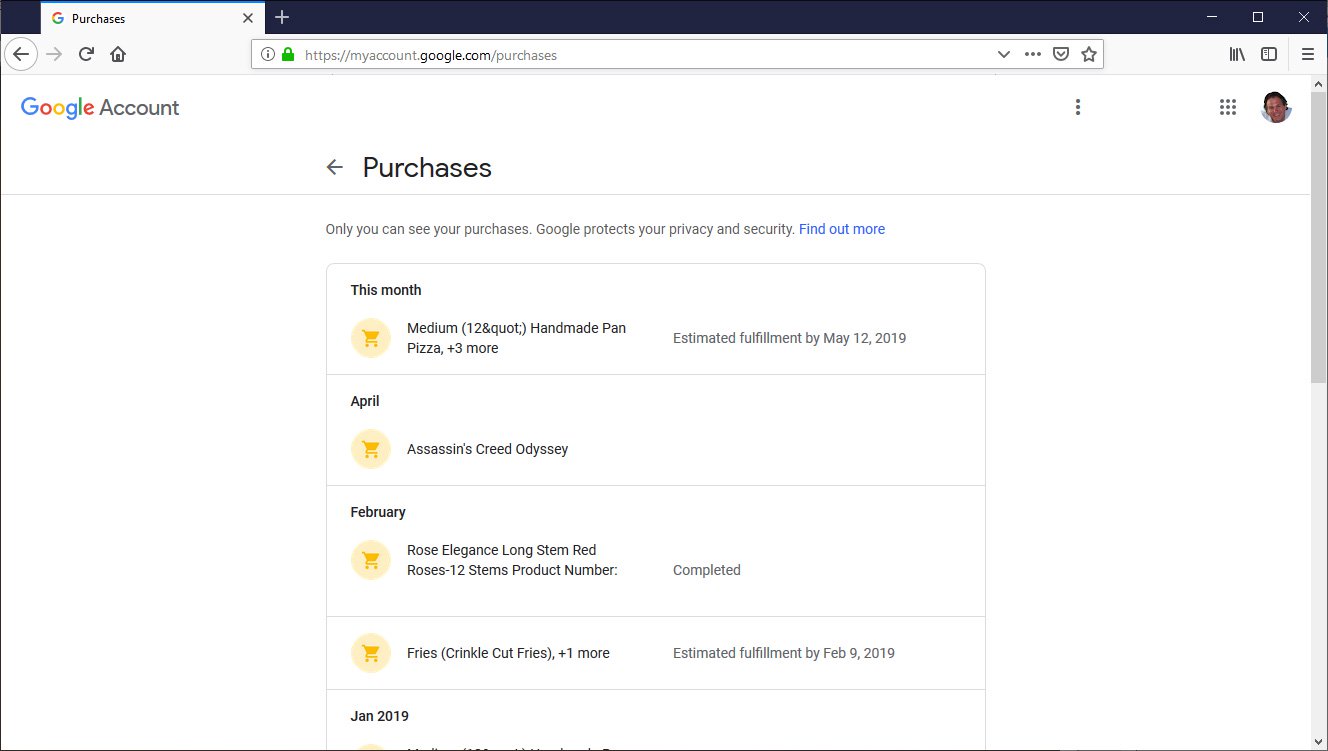
Google использует в своих целях электронные письма пользователей сервиса Gmail. Оказалось, что корпорация сканирует письма на наличие онлайн-покупок, которые впоследствии будут отображаться в аккаунте Google.

На интересное поведение Google обратил внимание пользователь, поделившийся своими наблюдениями на площадке Reddit. По словам юзера, страница Purchases его Google-аккаунта содержала информацию о покупках, сделанных им на Amazon, а также в других онлайн-магазинах.

При этом, как заявляет пользователь, для этих покупок даже не использовался Google Pay.

Позднее исследователи решили проверить эту информацию. Один из интересующихся также обнаружил на своей странице Purchases покупки, совершенные им у Dominos, Steam, 1-800-Flowers.com, Amazon, Adidas и в других онлайн-магазинах. И в этом случае также не использовался Google Pay.

Общими усилиями неравнодушные пользователи пришли к заключению, что Google сканирует входящие письма на наличие покупок, а затем извлекает подробную информацию о заказах.

Это заключение подтвердили и сами представители Google в беседе с BleepingComputer. Сотрудники корпорации также отметили, что такой подход реализован, чтобы помочь пользователям быстро находить свои данные.

В Google объяснили, что компания не использует информацию, хранящуюся в письмах пользователей, для отображения рекламы. А для чего тогда Google использует эту информацию? Представители интернет-гиганта на этот вопрос не ответили.

Сотрудники Google подчеркнули, что данные о покупках можно удалить. Однако на практике оказалось, что сделать это довольно проблематично.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru