



Баг в текущей версии Chrome мешает удобству пользователей

Баг в текущей версии Chrome мешает удобству пользователей

Баг в текущей версии Chrome мешает удобству пользователей

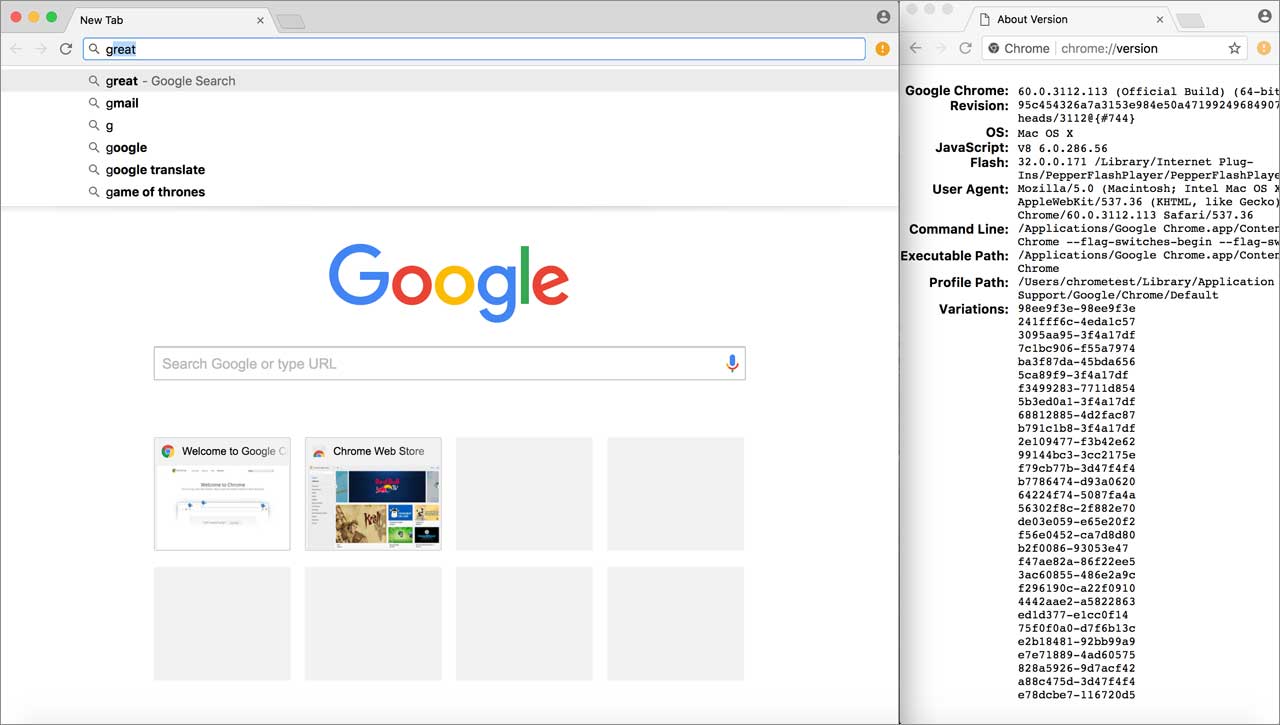
В текущей версии браузера Chrome 74, а также в бета-версии Chrome 75 Beta и Chrome 76 Nightly, был обнаружен интересный баг. Благодаря ошибке адресная строка предлагает пользователю его ключевые поисковые запросы вместо часто посещаемых ресурсов.

Обычно, когда вы вводите какой-либо текст в адресную строку Chrome (так называемый омнибокс), браузер отображает вам часто посещаемые сайты в первую очередь. Но в текущей версии из-за бага Chrome предлагает наиболее частные поисковые запросы.

Это, конечно, не какая-то серьезная уязвимость, однако некоторым пользователям, привыкшим вводить пару символов и попадать на любимые ресурсы, новый баг может доставить некоторые неудобства.

В соответствующей ветке, посвященной этой ошибке, разработчик Chromium признал, что эта проблема присутствует в Chrome 74, Chrome 75 Beta и Chrome 76 Canary для систем Windows 10, Mac 10.13.6 и Ubuntu 14.04.

На данный момент неизвестно, занимаются ли разработчики устранением этого бага, но есть определенные основания полагать, что в скором времени Google выпустит новый билд, где ошибка будет устранена.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru