



Facebook Marketplace сливал точные координаты продавца и его товаров

Facebook Marketplace сливал точные координаты продавца и его товаров

Facebook Marketplace сливал точные координаты продавца и его товаров

Facebook устранила уязвимость в своей платформе Facebook Marketplace. В случае удачной эксплуатации этой бреши любой желающий мог определить геолокацию продавца и его товаров.

Площадка Facebook Marketplace доступна как из приложения социальной сети, так и через веб-сайт интернет-гиганта. С помощью Marketplace люди могут выставлять на продажу различные вещи.

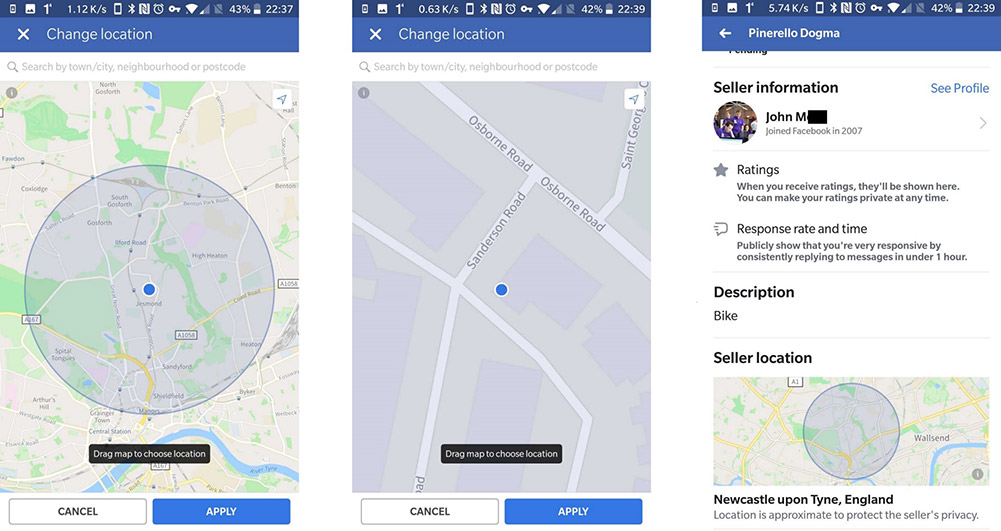
Исследователь Джон Мосс, работающий с компанией 7 Elements, однажды заинтересовался вопросом возврата украденных вещей, для чего попробовал использовать информацию, которую можно собрать на Facebook Marketplace.

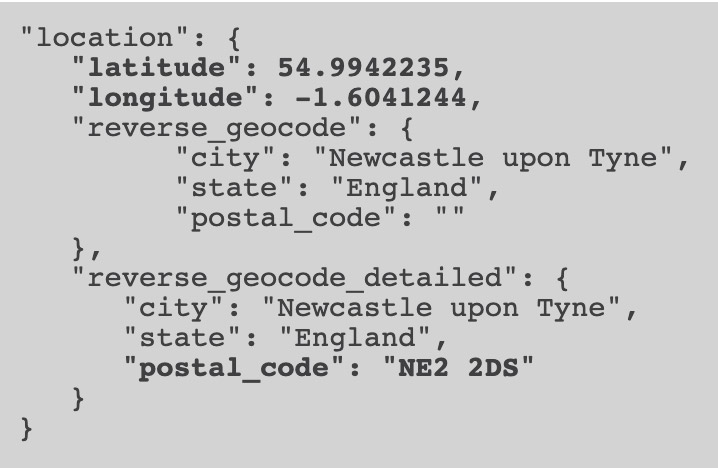
Именно благодаря этому анализу эксперт обратил внимание на JSON-ответы, которые передавало мобильное приложение Facebook. Мосс утверждает, что эти данные содержали точные географические координаты.

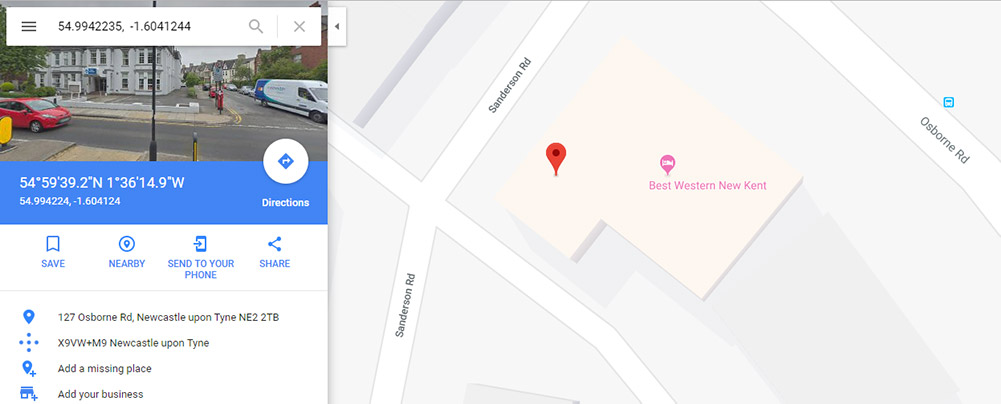
«В итоге мне удалось обнаружить, что злоумышленники могут использовать Facebook Marketplace для определения точных координат вещей, которые потенциально можно украсть», — пишет Мосс в блоге.

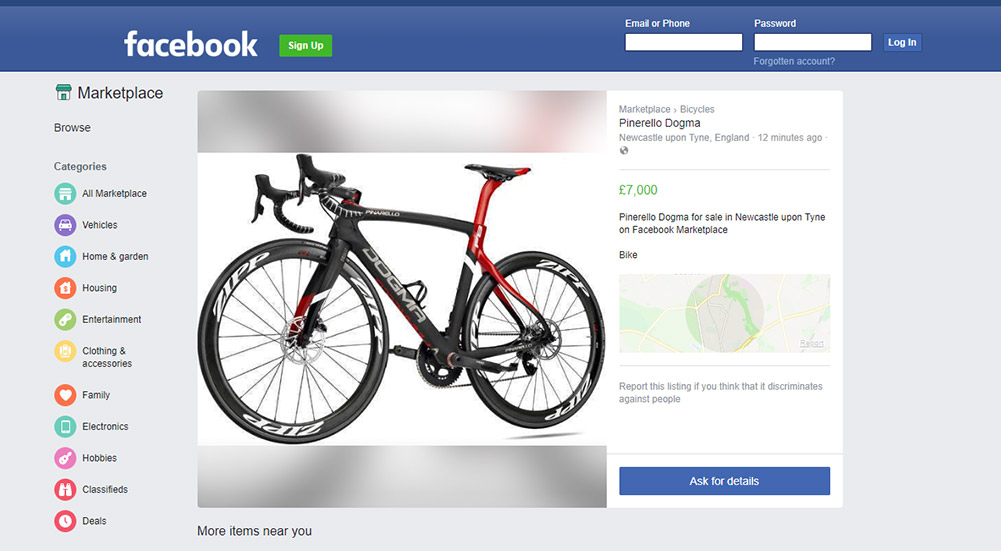
Чтобы подтвердить свою теорию, исследователь выставил на продажу несколько вещей, а затем получил их координаты без необходимости входа в Facebook.

«Меня больше всего беспокоит, что преступники могли бы достаточно легко получить координаты моих велосипедов. Это позволило бы им угнать их», — заявил эксперт.

Мосс утверждает, что Facebook стоило передавать приблизительные координаты, например, указывать почтовый индекс не полностью. Но в передаваемых данных в итоге было следующее:

Специалист утверждает, что Facebook дважды отклоняла его просьбу устранить эту проблему, ссылаясь на то, что это не уязвимость.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru