



В атаках на украинских военных использовался бэкдор RATVERMIN

В атаках на украинских военных использовался бэкдор RATVERMIN

В атаках на украинских военных использовался бэкдор RATVERMIN

Стало известно имя вредоносной программы, которая фигурировала в атаках на военные ведомства Украины. Оказалось, что киберпреступники использовали бэкдор RATVERMIN в качестве второй стадии заражения. Вредонос устанавливался с помощью Powershell-скрипта.

Напомним, что кибератаки на Украину зафиксировали исследователи компании FireEye. Принято считать, что за этой кибероперацией стоит хакерская группа, связанная с Луганской Народной Республикой.

В FireEye считают, что данная киберпреступная группа была активна с 2014 года, а ее цели в основном расположены на территории Украины.

«Киберпреступники использовали EXE-файл — в других случаях был замечен самораспаковывающийся архив RAR (SFX) — для заражения своих жертв. Далее группа задействовала вредоносные программы с открытым исходным кодом — QUASARRAT и RATVERMIN. Это отличительная черта данных злоумышленников», — описывают исследователи недавние атаки.

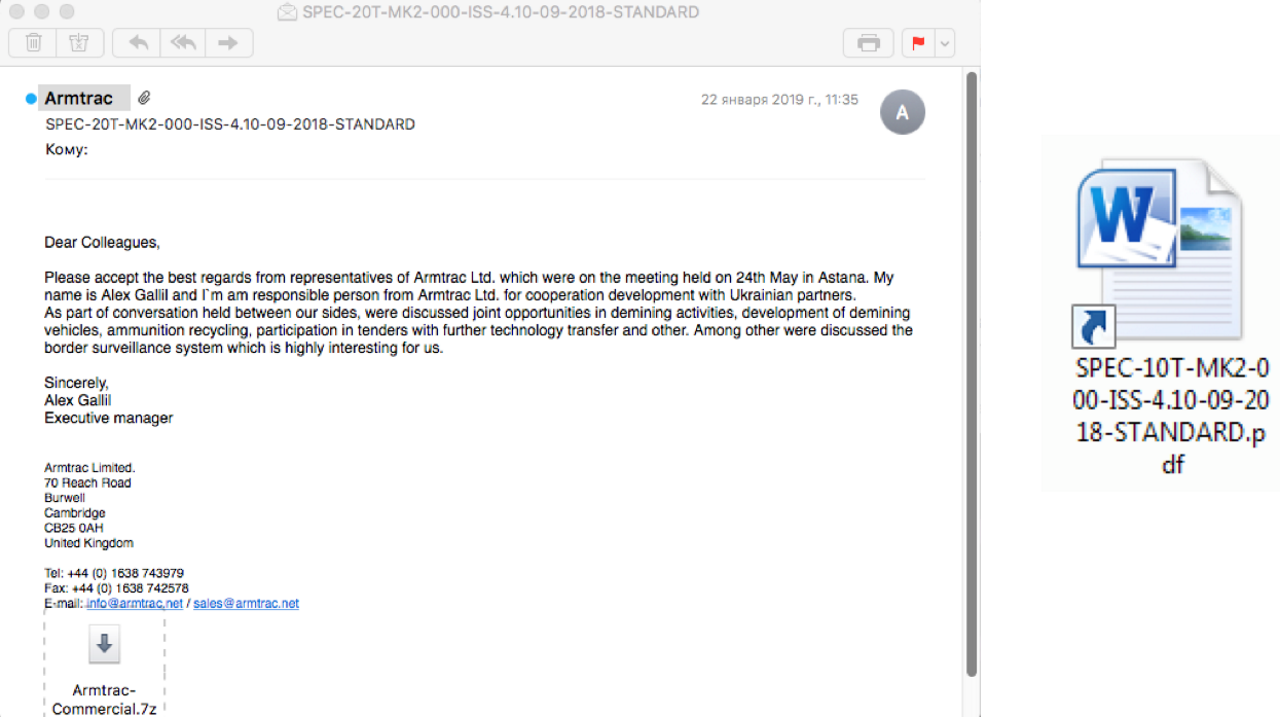
Все начиналось с фишинговых писем, замаскированных под отправленные британской компанией Armtrac уведомления. К этим письмам прилагались множественные вложения, цель которых заключалась в том, чтобы ввести пользователя в заблуждение.

В конечном счете жертва запускала скрипт Powershell, который выступал в качестве дроппера (был замаскирован под фай LNK). При этом у вредоносного файла было расширение PDF, а иконка от документа Microsoft Word.

Сам же бэкдор RATVERMIN, представляющий собой инструмент для удаленного доступа к компьютеру, использовался по меньшей мере с января 2018 года. RATVERMIN позволяет злоумышленнику запускать в системе команды любого вида.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru