



Safari, Chrome, Opera запретят отключить сомнительный HTML-стандарт

Safari, Chrome, Opera запретят отключить сомнительный HTML-стандарт

Safari, Chrome, Opera запретят отключить сомнительный HTML-стандарт

HTML-стандарт под названием «hyperlink auditing» позволяет сайтам отслеживать клики по ссылкам. Ранее разработчики браузеров давали возможность отключить его, так как предполагалось, что он представляет определенный риск для конфиденциальности. Теперь все будет наоборот — в браузерах Safari, Chrome, Opera и Microsoft Edge нельзя будет отключить hyperlink auditing.

Как работает hyperlink auditing — создаются специальные ссылки, способные в случае перехода по ним пинговать конкретный URL. Этот пинг происходит в форме POST-запросов специальной веб-страницы, которая проверяет заголовок запроса, чтобы вычислить — на какой странице пользователь кликнул по ссылке.

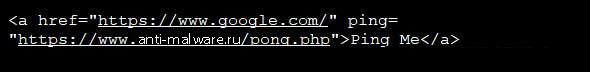
Чтобы создать подобную ссылку, достаточно написать обычный тег URL, но также добавить переменную ping="[url]". Например:

Таким образом, пользователи видят обычную ссылку, не подозревая, что при переходе по ней информация будет отправлена на специальный URL. Только просмотрев исходный код страницы, пользователи увидят переменную ping=«[url]".

После получения POST-запроса скрипты могут проверить его заголовок, чтобы выяснить, на какой странице пользователь перешел по ссылке.

Теперь, судя по всему, отключить этот функционал в ближайших версиях популярных браузеров будет нельзя. Сообщается, что браузеры Safari 12.1 Chrome 74 Beta и Chrome 75 Canary не имеют возможности отключить hyperlink auditing.

У Firefox дела обстоят совершенно иначе — разработчики этого браузера по умолчанию отключают hyperlink auditing, однако оставляют возможность активировать эту функцию.

Подпишитесь на новости

ИИ получил доступ, но кто его контролирует? Итоги Айдентити Конф 2026

Корпоративными учетками пользуются уже не только сотрудники и администраторы. ИИ-агенты обращаются к системам, запускают субагентов и совершают реальные действия, иногда с необратимыми последствиями. Как управлять этим доступом, обсудили на Айдентити Конф 2026, которая прошла 7 октября в Москве.

Конференция, организованная при поддержке «Индид», собрала более 500 участников и свыше 30 спикеров. Среди них — представители Сбера, Яндекса, Билайна, Ламоды Тех, Банка ДОМ.РФ и других компаний.

На площадке представили исследование «Индид», основанное на опросе 200 компаний и интервью участников рынка. По его оценке, российский рынок Identity Security в 2025 году вырос более чем на 20%, до 17 млрд рублей.

МФА используют около 70% респондентов, а IdM внедрена лишь в каждой четвертой организации. Около 90% опрошенных сталкивались с угрозами, связанными с айдентити.

Один из главных вопросов — ИИ-агент как новый субъект доступа. Легитимные учетные данные не гарантируют, что агент выполнит именно порученную задачу.

Участники предложили учитывать контекст его действий, выдавать временные привилегии и ограничивать самостоятельность.

Обсудили и практику автоматизации. В Ламоде Тех IdM формирует рекомендации по назначению прав без ИИ. Сначала предложений оказалось слишком много; после ограничения до 20 в рабочий день доля одобренных превысила 70%. В Билайне система выявляет права, назначенные в обход IdM с нарушением модели, отзывает их и сообщает в SOC.

Отдельная дискуссия касалась МФА: второй фактор при входе не закрывает вопрос безопасности всей сессии. Среди направлений развития — устойчивые к фишингу методы, адаптивная аутентификация и отзыв токенов при обнаружении угроз.

RSS: Новости на портале Anti-Malware.ru