



Great Cannon — инструмент, используемый Китаем в атаках на GitHub

Great Cannon — инструмент, используемый Китаем в атаках на GitHub

Great Cannon — инструмент, используемый Китаем в атаках на GitHub

Исследователи в области безопасности сообщили о мощном инструменте, который использовался китайским правительством для выведения сайтов из строя. Ранее это кибероружие нигде не фигурировало и никем не описывалось.

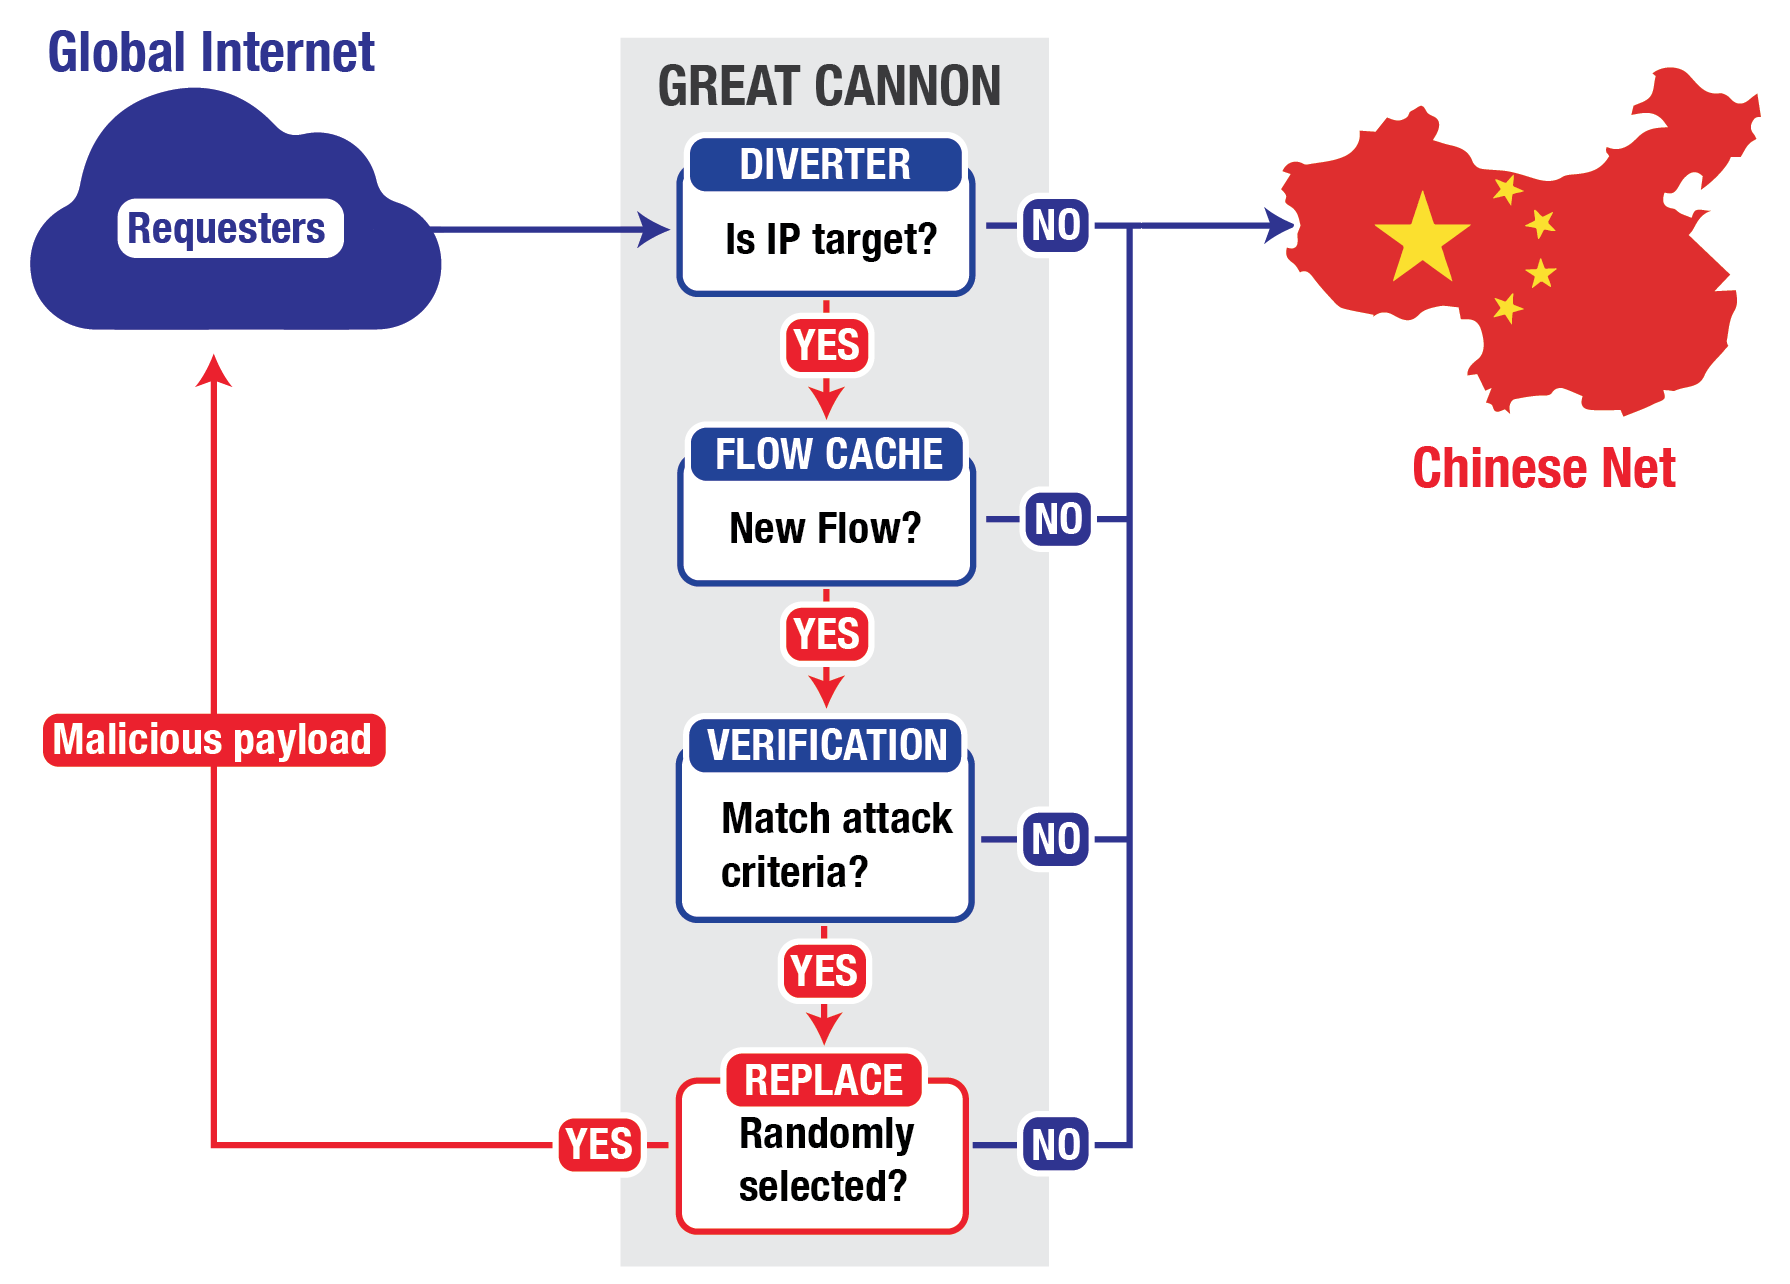
Инструмент получил имя Great Cannon, Китай использовал его для «бомбардировки» мусорным трафиком двух страниц на GitHub, которые выступали против цензуры. Эксперты подчеркивают, что Great Cannon также может использоваться для тайной установки вредоносных программ на компьютеры пользователей.

В случае атак на страницы GitHub Китай использовал компьютеры обычных пользователей интернета — в их трафик был внедрен вредоносный JavaScript-код, инициирующий постоянную загрузку двух атакуемых страниц.

Этот код был результатом работы Great Cannon, который КНР использовала для изменения трафика.

«Кибероперации с использованием Great Cannon демонстрируют значительное развитие контроля информации со стороны государства. В данном случае Китай пытался добиться еще большей цензуры», — говорится в отчете исследователей Калифорнийского университета в Беркли и Торонтского университета.

«Great Cannon — очень опасный инструмент, так как обладает возможностью незаметного заражения пользователей вредоносными программами, а затем использует их для DDoS-атак на неугодные ресурсы».


Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru