



В поисковой выдаче Google найдена фейковая реклама eBay

В поисковой выдаче Google найдена фейковая реклама eBay

В поисковой выдаче Google найдена фейковая реклама eBay

На протяжении последней недели в поисковой выдаче Google стало появляться фейковое рекламное объявление, которое маскировалось под легитимную акцию от eBay. Если пользователь переходил по этому объявлению, его пытались ввести в заблуждение с помощью мошеннической схемы с техподдержкой.

В данной конкретной кампании мошенники использовали метод клоакинг (cloaking), обычно эта техника помогает обойти проверки Google, Bing и других поисковых систем.

Обнаруживший фейковую рекламу исследователь сразу же сообщил о проблеме Google. Однако так и не дождался действий — мошенническое объявление продолжало всплывать в поисковой выдаче интернет-гиганта.

Проанализировав данную вредоносную кампанию, исследователь пришел к выводу, что поддельная реклама eBay отображалась далеко не всем пользователям и только в определенное время дня. Специалист отметил, что объявление «предпочитало» американские IP-адреса, отображаясь на второй и четвертой странице поиска.

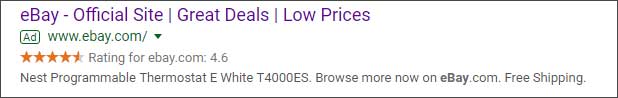
В нижней части объявления отображалась ссылка, которая якобы должна вести на www.ebay.com. Ниже пример фейковой рекламы:

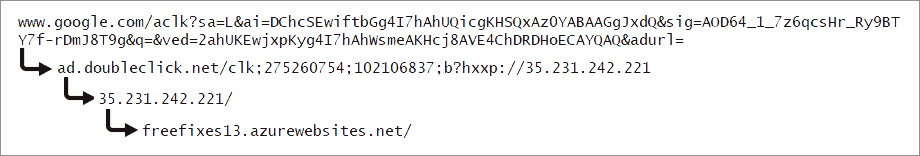
При клике на это объявление пользователь попадал на целую серию редиректов, которые приводили в конечном итоге на freefixes13.azurewebsites.net. Этот сайт до сих пор функционирует, посещать его не стоит.

На вредоносном сайте пользователю отображалась информация о том, что Microsoft обнаружила злонамеренную программу и заблокировала компьютер. Наглядно на схему можно посмотреть на видео ниже:

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru