



В Kaspersky Security для бизнеса появился адаптивный контроль аномалий

В Kaspersky Security для бизнеса появился адаптивный контроль аномалий

В Kaspersky Security для бизнеса появился адаптивный контроль аномалий

«Лаборатория Касперского» представила новое поколение своего решения для защиты конечных устройств корпоративных пользователей. Обновлённый продукт Kaspersky Security для бизнеса в автоматическом режиме распознаёт аномалии в корпоративной сети, блокирует попытки майнинга на рабочих устройствах, детектирует вредоносные программы, даже если они используют сложные способы маскировки, и предлагает системным администраторам удобные инструменты для автоматизации рутинных процессов.

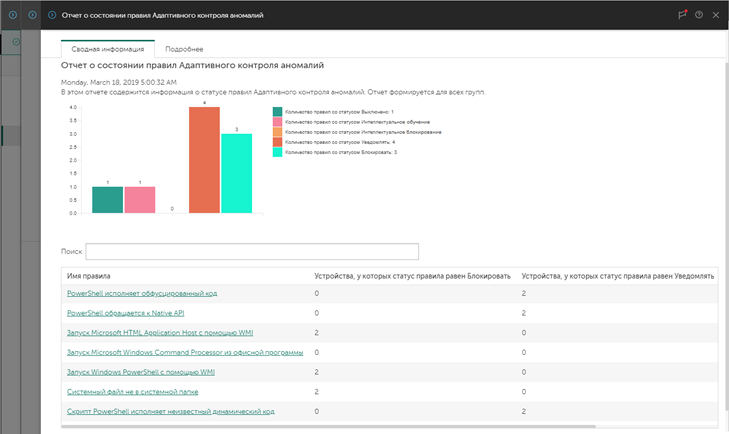
Новейшая версия Kaspersky Security для бизнеса сочетает в себе передовые технологии на основе алгоритмов машинного обучения и аналитики угроз. Это позволяет защищать компании от атак ещё не известного вредоносного ПО. В частности, появившаяся в новой версии продукта функция адаптивного контроля аномалий (Adaptive Anomaly Control) анализирует поведение пользователей и запоминает сценарии их работы и типичные процессы, которые они совершают. Как только система фиксирует какое-либо отклонение от привычной активности на устройствах, она блокирует аномальное действие и оповещает системного администратора о подозрении на угрозу. Весь процесс полностью автоматизирован и не требует ручной настройки политик контроля программ – это не только экономит время, но и позволяет избежать ложноположительных срабатываний.

Отдельное внимание в новом поколении Kaspersky Security для бизнеса уделено совершенствованию защиты от веб-угроз. К примеру, компонент защиты от веб-угроз (Web Threat Protection) сканирует зашифрованный трафик в поисках угроз, которые пытаются использовать зашифрованные каналы передачи данных для незаметного проникновения в систему. Кроме того, функция веб-контроля (Web Control) теперь содержит специальную технологию, которая выявляет и блокирует попытки запуска в корпоративной сети майнинговых программ – угрозы номер один по итогам 2018 года – и доступа к криптовалютным биржам. 

В свою очередь, консоль для управления системой безопасности — Kaspersky Security Center — теперь представлена в веб-версии, то есть, для того чтобы получить доступ к инструменту управления, системному администраторудостаточно просто открыть браузер (никакой предварительной установки ПО не требуется). Возможность дистанционного управления не только упрощает процесс контроля за системой безопасности, но и позволяет администраторам оперативно реагировать на любые инциденты в корпоративной сети организации. При этом использование веб-консоли вовсе не исключает возможность развёртывания локальной версии Kaspersky Security Center.

Важным преимуществом Kaspersky Security для бизнеса является автоматизация многих рутинных процессов. Это позволяет системным администраторам сконцентрироваться на стратегических задачах, вместо того чтобы тратить время и ресурсы на базовые операции.

«На командах, отвечающих за кибербезопасность, лежит большой груз ответственности: они должны обеспечить надёжную защиту всех устройств в сети организации и при этом не «закопаться» во множестве настроек, задач и оповещений. Истина, как всегда, где-то посередине, и в случае с безопасностью конечных устройств она кроется в сочетании глубинной аналитики угроз с автоматизацией рутинных или постоянно активных процессов. И именно этого идеального сочетания нам удалось добиться в новом поколении Kaspersky Security для бизнеса», – отметил Дмитрий Алёшин, директор по продуктовому маркетингу «Лаборатории Касперского».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru