



В Android Q будет сделан упор на защиту конфиденциальности пользователей

В Android Q будет сделан упор на защиту конфиденциальности пользователей

В Android Q будет сделан упор на защиту конфиденциальности пользователей

Следующая версия популярной мобильной операционной системы с кодовым названием Android Q сделает упор на защиту конфиденциальности пользователей. На данный момент еще даже не объявили официальное имя новой версии ОС, но уже можно рассмотреть грядущие защитные функции.

О нововведениях можно судить на основе первого предварительного билда и информации, предоставленной самой Google.

Прежде всего, в новой версии Android приложениям будет запрещено получать информацию о частоте взаимодействия пользователя с определенными контактами. Напомним, что такие данные разработчики любят собирать в целях более эффективного продвижения своих сервисов.

Помимо этого, Android Q будет передавать рандомизированные MAC-адреса по умолчанию. Это защитит юзеров от попыток отследить их перемещение, которые предпринимают разработчики приложений, аналитические компании и онлайн-магазины.

Только некоторые приложения смогут получить доступ к IMEI и серийному номеру устройства.

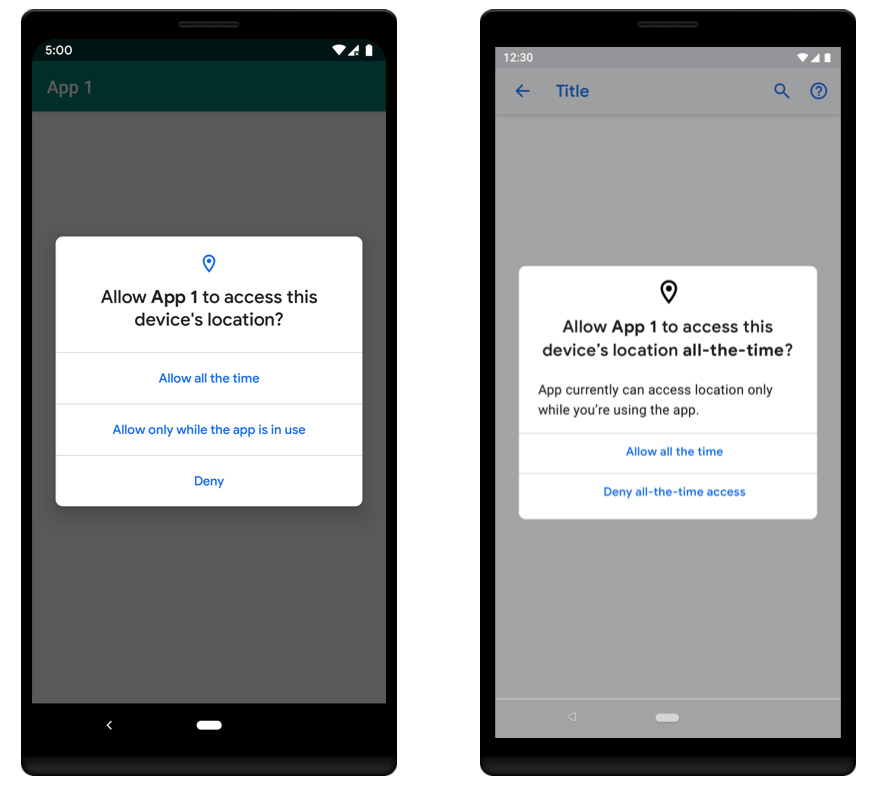
Также пользователи получат больше контроля по части управления настройками геолокации.

«Ранее у пользователя, по сути, была лишь одна настройка — разрешить или запретить определенному приложению доступ к геоданным. Начиная с версии Android Q, у пользователей появится новая опция, которая позволит разрешить приложениям доступ к геоданным только при их непосредственном использовании», — объясняет Google.

Другими словами, эта функция повторит то, что реализовано на данный момент в iOS (никакого уничижительного сравнения здесь нет, только факты).

Доступ к буферу обмена получат только те приложения, которые находятся на экране, либо приложения с возможностью ввода — клавиатуры. В Android Q также планируют ограничить количество действий, которые могут инициировать приложения, находящиеся в фоне.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru