



Злоумышленники начали активно эксплуатировать критическую дыру в Drupal

Злоумышленники начали активно эксплуатировать критическую дыру в Drupal

Злоумышленники начали активно эксплуатировать критическую дыру в Drupal

Всего лишь три дня понадобилось киберпреступникам, чтобы начать использовать свежую уязвимость в системе управления контентом Drupal в реальных атаках на веб-сайты. К счастью, патч для этой проблемы уже готов, поэтому владельцам ресурсов рекомендуется как можно скорее обновить свои движки.

О соответствующих атаках сообщили специалисты компании Imperva. Злоумышленники пытаются заразить уязвимые сайты и разместить на них код JavaScript для майнинга криптовалюты — CoinIMP.

Этот скрипт схож по своим функциям с популярным Coinhive — он позволяет добывать цифровую валюту Monero за счет ресурсов посетителей зараженного сайта.

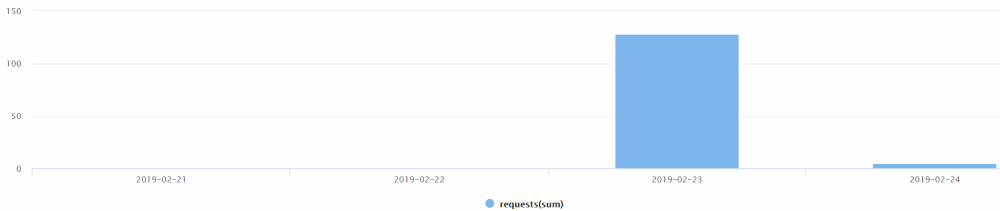
По словам Imperva, атаки начались 23 февраля, через три дня после выхода патча для уязвимости CVE-2019-6340, а также спустя два дня после того, как PoC-код был опубликован в Сети.

Специалисты Imperva зафиксировали сотни атак, которые взяли за основу общедоступный эксплойт. Это в очередной раз доказывает, что публикация кода proof-of-concept идет на руку больше злоумышленникам, чем владельцам сайтов.

На прошлой неделе мы писали о критической дыре в Drupal. Уязвимость оказалась настолько серьезной, что команда Drupal решила предупредить администраторов сайтов за день до выхода обновлений.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru