



Злоумышленники начали активно эксплуатировать критическую дыру в Drupal

Злоумышленники начали активно эксплуатировать критическую дыру в Drupal

Злоумышленники начали активно эксплуатировать критическую дыру в Drupal

Всего лишь три дня понадобилось киберпреступникам, чтобы начать использовать свежую уязвимость в системе управления контентом Drupal в реальных атаках на веб-сайты. К счастью, патч для этой проблемы уже готов, поэтому владельцам ресурсов рекомендуется как можно скорее обновить свои движки.

О соответствующих атаках сообщили специалисты компании Imperva. Злоумышленники пытаются заразить уязвимые сайты и разместить на них код JavaScript для майнинга криптовалюты — CoinIMP.

Этот скрипт схож по своим функциям с популярным Coinhive — он позволяет добывать цифровую валюту Monero за счет ресурсов посетителей зараженного сайта.

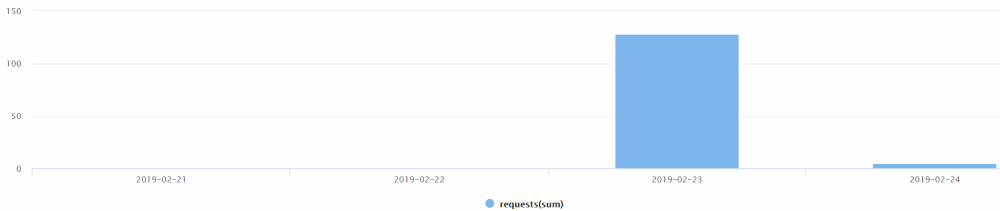
По словам Imperva, атаки начались 23 февраля, через три дня после выхода патча для уязвимости CVE-2019-6340, а также спустя два дня после того, как PoC-код был опубликован в Сети.

Специалисты Imperva зафиксировали сотни атак, которые взяли за основу общедоступный эксплойт. Это в очередной раз доказывает, что публикация кода proof-of-concept идет на руку больше злоумышленникам, чем владельцам сайтов.

На прошлой неделе мы писали о критической дыре в Drupal. Уязвимость оказалась настолько серьезной, что команда Drupal решила предупредить администраторов сайтов за день до выхода обновлений.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru