



Злоумышленники начали активно эксплуатировать критическую дыру в Drupal

Злоумышленники начали активно эксплуатировать критическую дыру в Drupal

Злоумышленники начали активно эксплуатировать критическую дыру в Drupal

Всего лишь три дня понадобилось киберпреступникам, чтобы начать использовать свежую уязвимость в системе управления контентом Drupal в реальных атаках на веб-сайты. К счастью, патч для этой проблемы уже готов, поэтому владельцам ресурсов рекомендуется как можно скорее обновить свои движки.

О соответствующих атаках сообщили специалисты компании Imperva. Злоумышленники пытаются заразить уязвимые сайты и разместить на них код JavaScript для майнинга криптовалюты — CoinIMP.

Этот скрипт схож по своим функциям с популярным Coinhive — он позволяет добывать цифровую валюту Monero за счет ресурсов посетителей зараженного сайта.

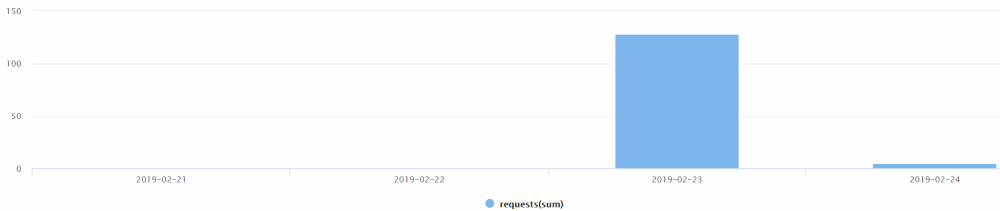
По словам Imperva, атаки начались 23 февраля, через три дня после выхода патча для уязвимости CVE-2019-6340, а также спустя два дня после того, как PoC-код был опубликован в Сети.

Специалисты Imperva зафиксировали сотни атак, которые взяли за основу общедоступный эксплойт. Это в очередной раз доказывает, что публикация кода proof-of-concept идет на руку больше злоумышленникам, чем владельцам сайтов.

На прошлой неделе мы писали о критической дыре в Drupal. Уязвимость оказалась настолько серьезной, что команда Drupal решила предупредить администраторов сайтов за день до выхода обновлений.

Подпишитесь на новости

Дипфейк за $5: поддельные видео для атак на бизнес резко подешевели

Мошенникам стало дешевле изображать чужого начальника. За последние два года стоимость создания дипфейков для атак на компании снизилась примерно в 100 раз: минута убедительного поддельного видео может обходиться всего в $5 вместо прежних нескольких сотен долларов.

О снижении цен рассказали «Известия». На теневых площадках также предлагают готовые шаблоны, которые позволяют дополнительно сократить расходы.

У бизнеса такая статистика должна вызывать тревогу: чем дешевле подделка, тем ниже порог входа в мошенничество. Знакомое лицо на экране всё труднее считать доказательством того, что с вами действительно разговаривает коллега или руководитель.

Особенно опасно сочетание узнаваемого человека и срочного поручения: перевести деньги, передать документы, сообщить данные для входа. В такой ситуации убедительная картинка помогает продавить доверие, а спешка — обойти привычные проверки.

Финансовые поручения нужно подтверждать по независимому, заранее известному каналу, советуют эксперты. Перезвонить настоящему руководителю выйдет дешевле.

RSS: Новости на портале Anti-Malware.ru