



Злоумышленники начали активно эксплуатировать критическую дыру в Drupal

Злоумышленники начали активно эксплуатировать критическую дыру в Drupal

Злоумышленники начали активно эксплуатировать критическую дыру в Drupal

Всего лишь три дня понадобилось киберпреступникам, чтобы начать использовать свежую уязвимость в системе управления контентом Drupal в реальных атаках на веб-сайты. К счастью, патч для этой проблемы уже готов, поэтому владельцам ресурсов рекомендуется как можно скорее обновить свои движки.

О соответствующих атаках сообщили специалисты компании Imperva. Злоумышленники пытаются заразить уязвимые сайты и разместить на них код JavaScript для майнинга криптовалюты — CoinIMP.

Этот скрипт схож по своим функциям с популярным Coinhive — он позволяет добывать цифровую валюту Monero за счет ресурсов посетителей зараженного сайта.

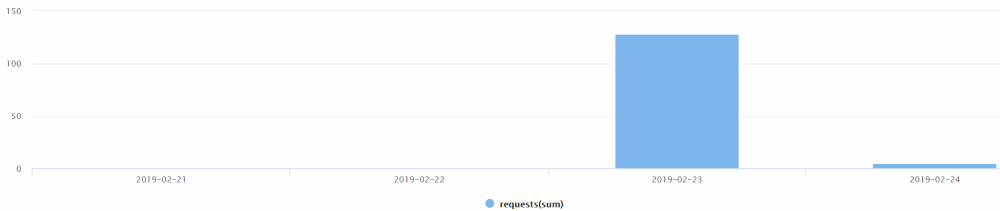
По словам Imperva, атаки начались 23 февраля, через три дня после выхода патча для уязвимости CVE-2019-6340, а также спустя два дня после того, как PoC-код был опубликован в Сети.

Специалисты Imperva зафиксировали сотни атак, которые взяли за основу общедоступный эксплойт. Это в очередной раз доказывает, что публикация кода proof-of-concept идет на руку больше злоумышленникам, чем владельцам сайтов.

На прошлой неделе мы писали о критической дыре в Drupal. Уязвимость оказалась настолько серьезной, что команда Drupal решила предупредить администраторов сайтов за день до выхода обновлений.

Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru