



Очередная волна фейковых банковских приложений атакует юзеров Android

Очередная волна фейковых банковских приложений атакует юзеров Android

Очередная волна фейковых банковских приложений атакует юзеров Android

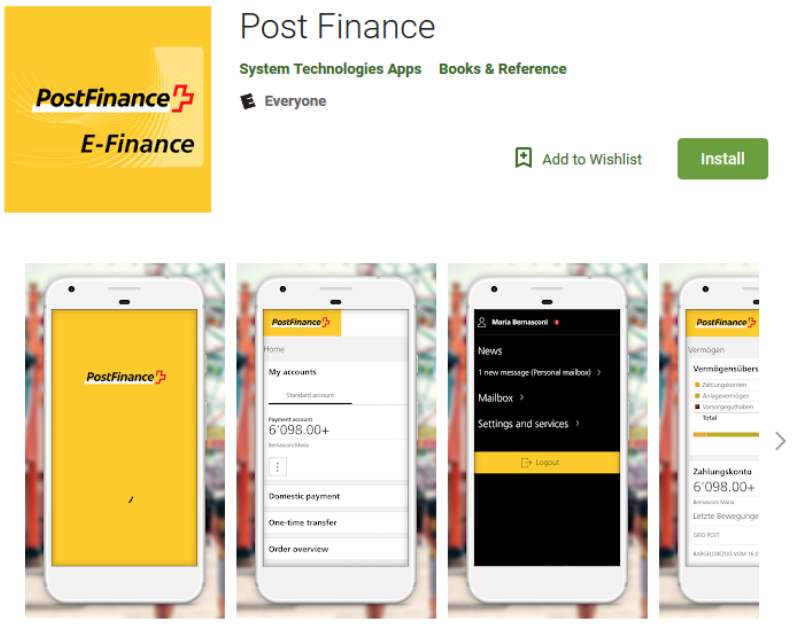
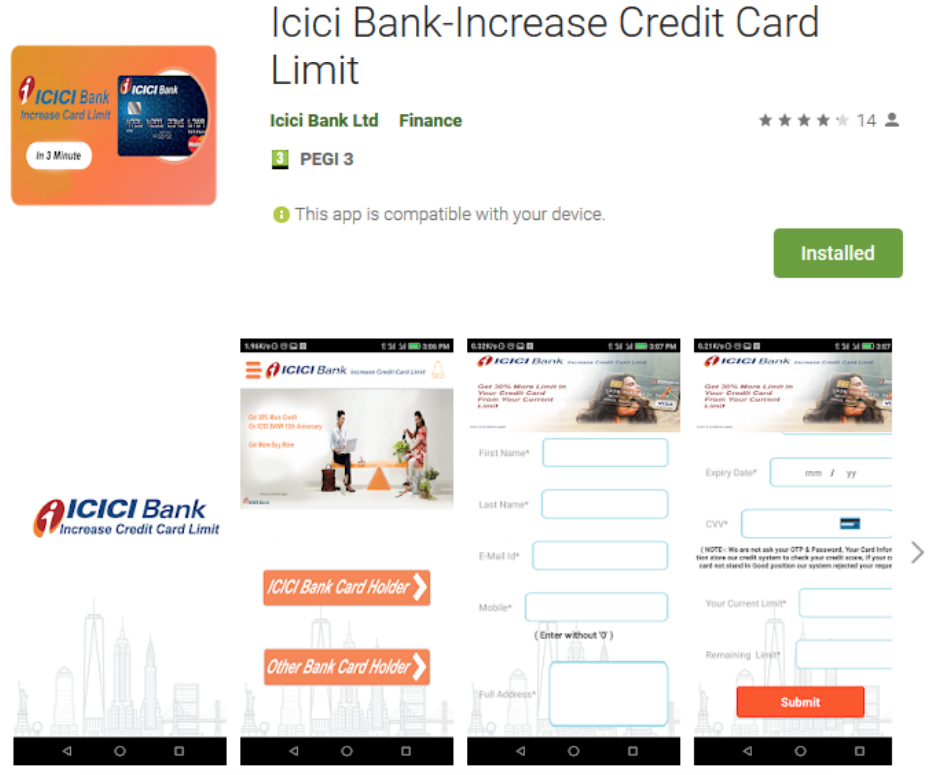
Очередная волна фейковых банковских приложений для мобильной операционной системы Android привлекла внимание исследователей антивирусной компании ESET. Авторы маскировали их под официальные программы, целью этих приложений была кража денег со счетов пользователей.

Специалисты придерживаются мнения, что такие программы часто недооцениваются из-за относительно простой технической реализации.

Эксперт ESET Лукас Стефанко, изучивший современные угрозы для Android, пришел к выводу, что самыми распространенными являются банковские приложения и трояны, предназначенные для пользователей этой операционной системы.

В опубликованном исследовании (PDF) Стефанко уделил много внимания методам и уловкам, к которым прибегают современные киберпреступники.

«Анализ двух банковских вредоносных программ, найденных в Google Play, показал, что простые приложения-подделки имеют ряд преимуществ перед банковскими троянами, которых все так опасаются», — пишет специалист.

Исследователи утверждают, что у этих фейковых приложений есть серьезное преимущество — они довольно правдоподобно копируют легитимные банковские программы.

Невнимательный пользователь вполне может не распознать подвох, скачать и установить вредоносное приложение. Как правило, такие программы работают, не вызывая подозрений пользователя.

«Долгое время трояны рассматривались в качестве одной из главных угроз для пользователей Android, тогда как фальшивые банковские приложения упускались из виду из-за их ограниченных возможностей. Мы убеждены, что поддельные программы могут быть эффективнее троянов при опустошении банковских счетов», — заключает Стефанко.

Подпишитесь на новости

Верховный суд назвал основание для отмены решения о блокировке сайта

Решение о запрете информации в интернете можно отменить, если суд не привлёк к делу владельца сайта или администратора домена, хотя сведения о нём были известны. Такую позицию Верховный суд России закрепил в обзоре судебной практики.

Об этом говорится в сообщении пресс-службы ВС, на которое ссылается «Газета.Ru».

Для владельцев ресурсов принципиально именно условие об известных данных: рассмотреть вопрос о запрете информации, проигнорировав установленного владельца сайта, — процессуальное нарушение.

Обзор касается административных дел о признании интернет-информации запрещённой к распространению, а также материалов экстремистскими.

Верховный суд уточнил и требования к заявителям: они должны предоставить сведения, необходимые суду для доступа к спорному контенту. Оценивать обоснованность требований о запрете нужно в судебном заседании.

Кроме того, предварительное ограничение доступа к странице не мешает рассматривать другие административные дела, связанные с ней. Уже установленная блокировка сама по себе не закрывает остальные судебные разбирательства.

RSS: Новости на портале Anti-Malware.ru